本文为您提供 “代码外发” 相关的内容,其中有: “研发人员必须使用代码托管平台,怎样管理代码外发?分享六个管理”, 等内容。。文章摘要:
1、研发人员必须使用代码托管平台,怎样管理代码外发?分享六个管理
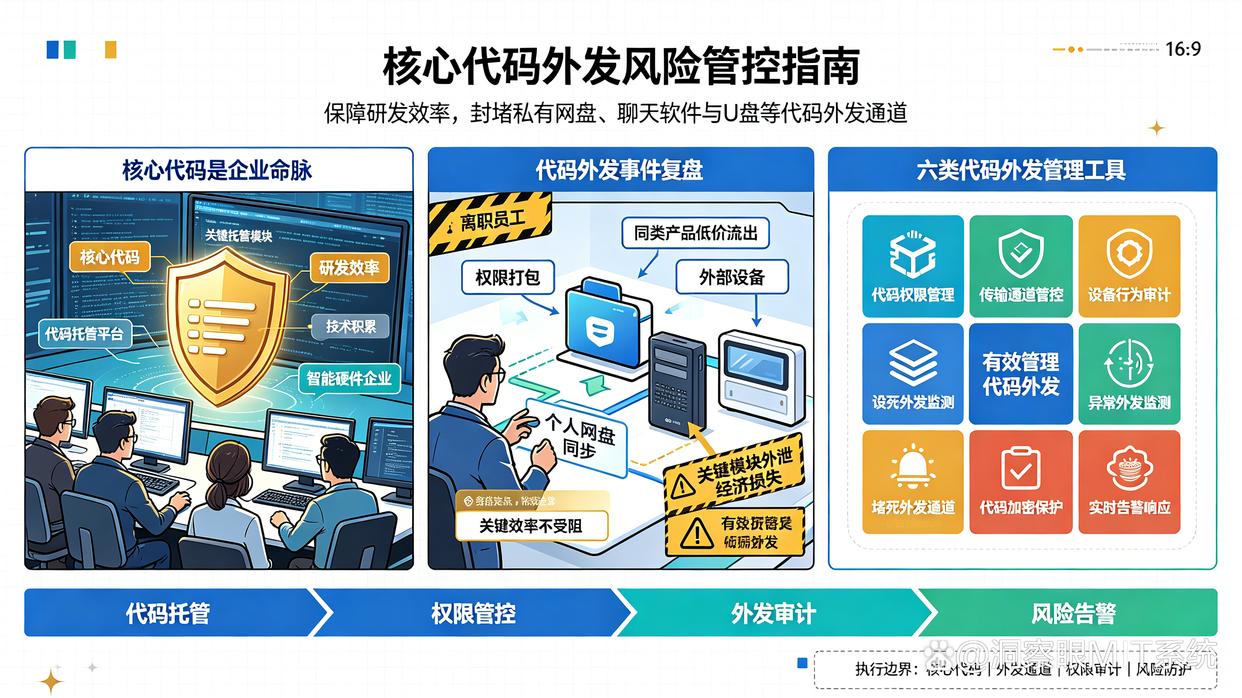
在一家研发型企业里,核心代码就是公司的命脉。很多老板或IT负责人都有过类似的担忧:为了提升开发效率,团队必须使用代码托管平台,但研发人员一旦把代码通过私有网盘、聊天软件甚至U盘带走,多年的技术积累可能在一夜之间变成别人的武器。
前段时间,有一家做智能硬件的企业就遇到了这样的困扰。公司的核心算法代码保存在托管平台上,防不胜防的是,一名离职员工在走之前,利用权限将关键模块打包,通过个人网盘同步到了外部设备。等企业发现时,同类产品已经在市场上低价流出,给公司造成了巨大的经济损失。
如何在保证研发效率的同时,把代码外发的通道彻底堵死?这里为大家梳理了六款能够有效管理代码外发的软件,企业可以根据自身需求进行选择。
1、洞察眼MIT系统
作为专注于企业数据安全防护的综合性管理工具,该系统能够从源头阻止代码通过各种途径非法外发,为企业搭建全维度的防护网。
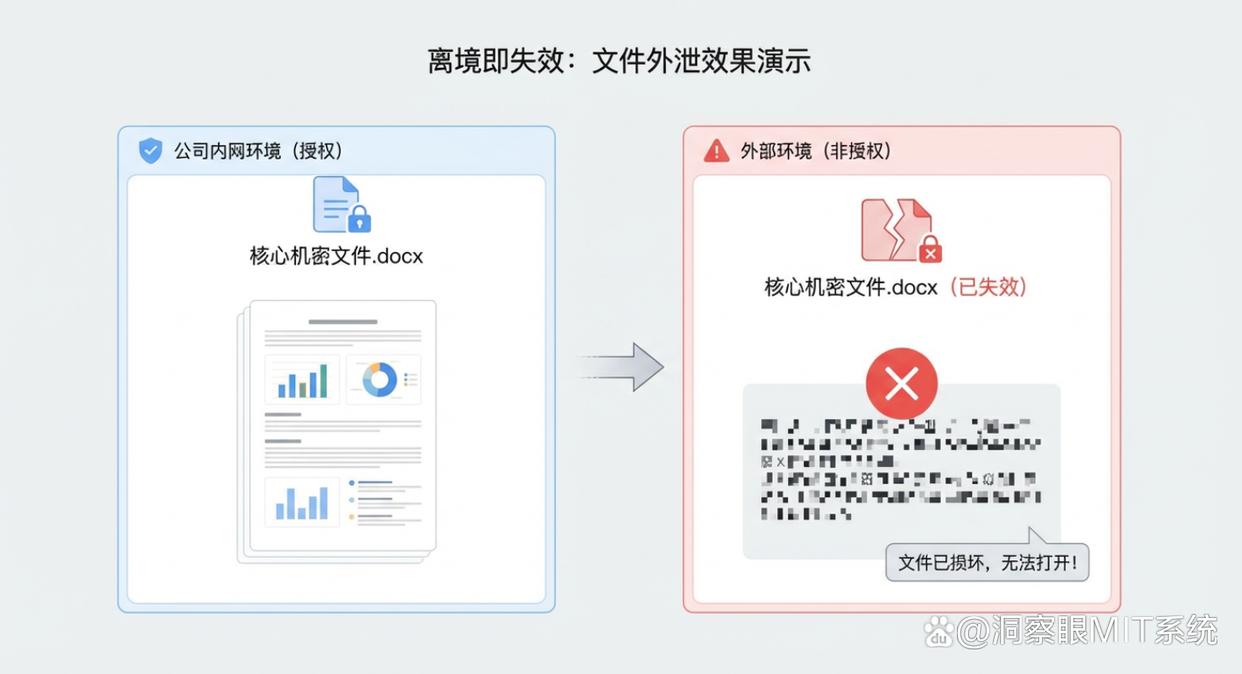
文件透明加密防护
系统能够对研发人员电脑上的核心代码文件进行自动透明加密。在授权的企业办公环境内,研发人员可以正常编辑与编译代码,不受任何影响。但如果这些代码文件被未经许可地发送到企业外部,离开加密环境后就会呈现为乱码,从根本上防止私自带走或违规外发。
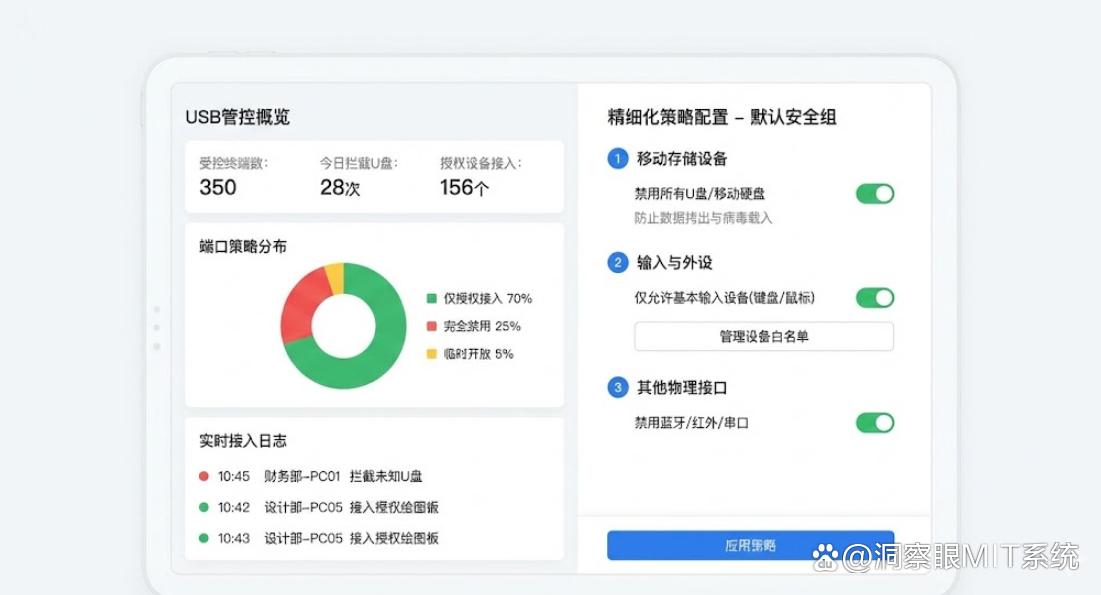
外设与U盘接入管控
可全面禁用或严格控制USB存储设备的读写权限。通过设置U盘只读模式或绑定专用加密U盘,有效杜绝研发人员使用私人U盘、移动硬盘等物理设备私自拷贝代码。
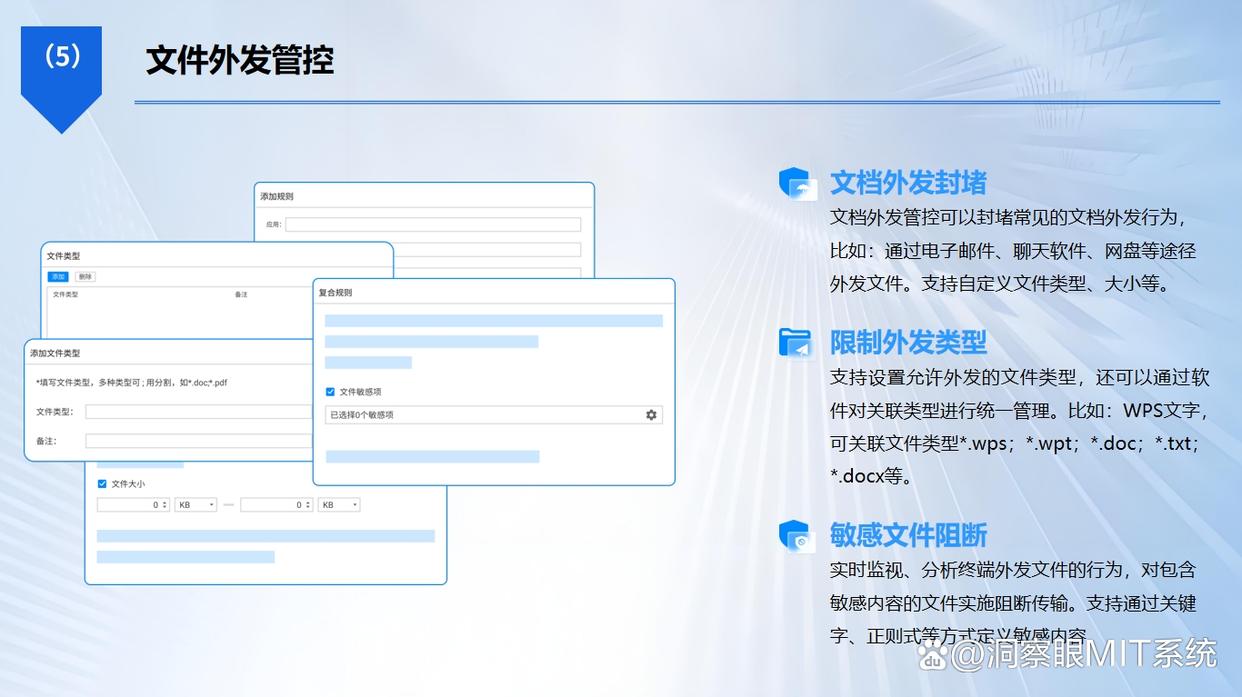
网络传输与外发审计
系统能够实时监控并通过策略阻断代码文件通过社交软件、电子邮件、网盘以及浏览器上传等网络渠道外发。遇到特殊业务需要外发代码时,必须提交审批,批准后方可解密输出,整个外发过程全程留痕可追溯。
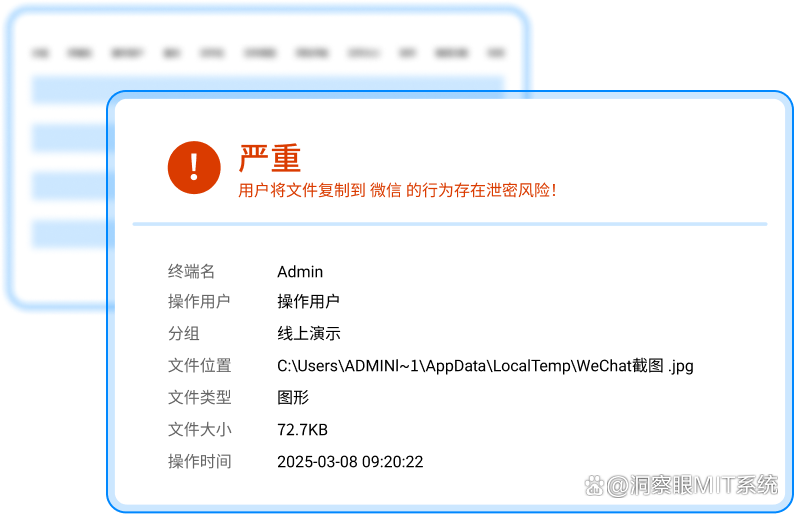
终端行为日志审计
全面记录终端上的文件操作、网络访问及设备使用痕迹。当出现大批量代码复制或异常导出行为时,系统能实时告警并提供追溯凭证,为事后审计提供完整的证据支持。
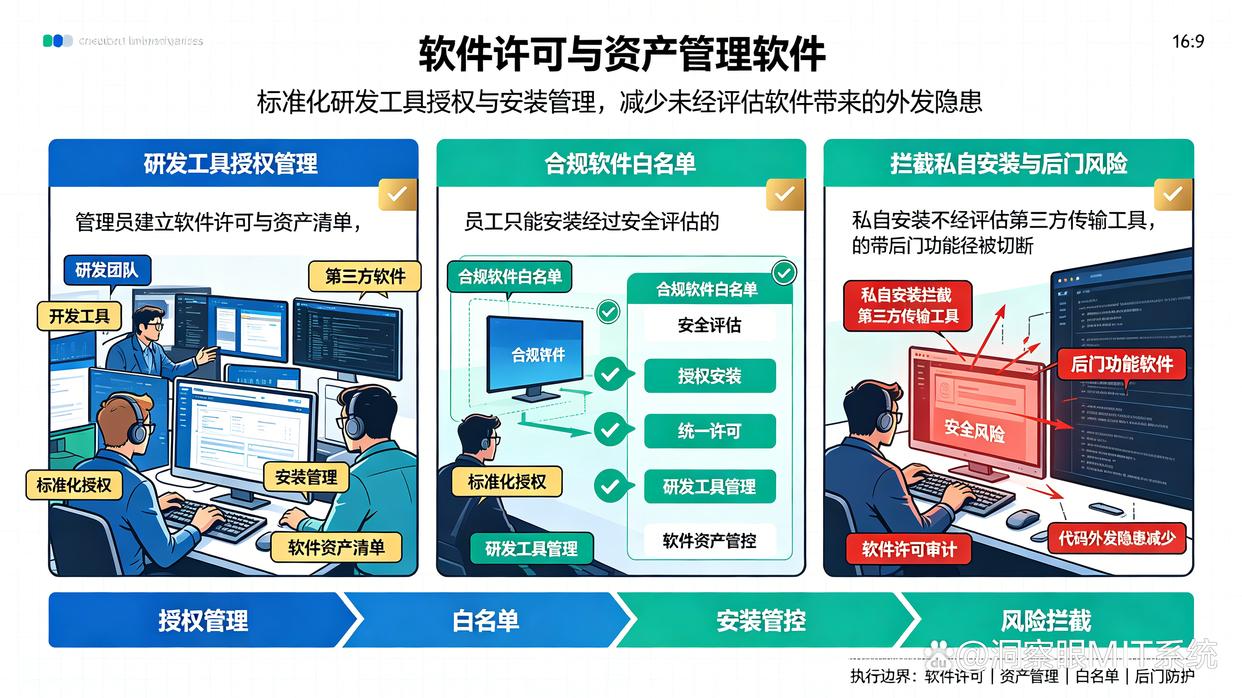
2、软件许可与资产管理软件
这类软件专门针对研发团队使用的各类工具和第三方软件进行标准化授权与安装管理。通过建立合规软件白名单,限制员工私自安装未经安全评估的第三方传输工具或带有后门功能的软件,从而减少潜在的代码外发隐患。
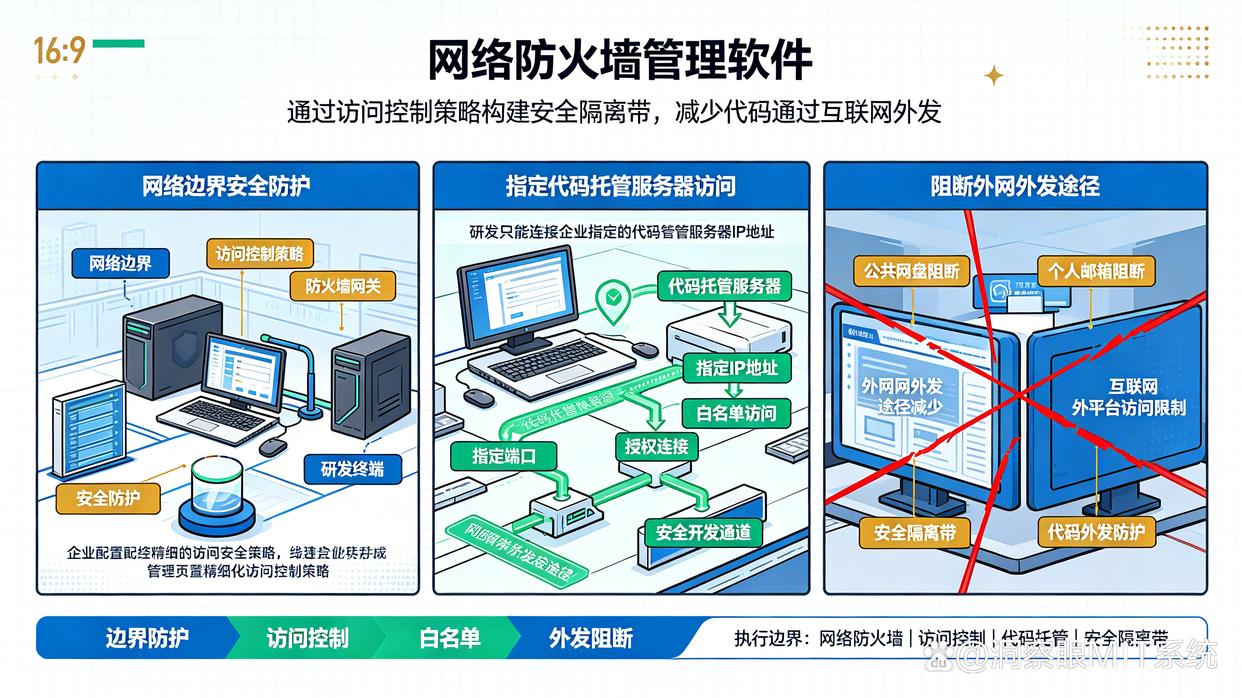
3、网络防火墙管理软件
基于网络边界的安全防护软件可以通过配置精细化的访问控制策略,限制研发终端只能访问企业指定的代码托管服务器IP地址和端口。通过在网络层面上切断研发终端对公共网盘、个人邮箱等外网平台的访问,构建安全的隔离带,大幅减少代码通过互联网外发的途径。
4、数据防泄漏系统
专注于敏感数据流向监测与拦截的软件,能够通过代码特征库、关键字匹配等技术对传输内容进行识别。当检测到传输的数据中包含核心算法或特定结构的代码时,系统会自动触发阻断机制,拦截非授权的网络上传与外发行为。
5、云桌面管理软件
云桌面将研发人员的操作环境与数据统一集中在服务端。研发人员在本地终端上看到的只是实时操作界面,实际的代码编写与编译都在服务器上运行。通过关闭云桌面与本地终端之间的剪贴板共享、文件传输及本地打印功能,实现代码不出云的效果。
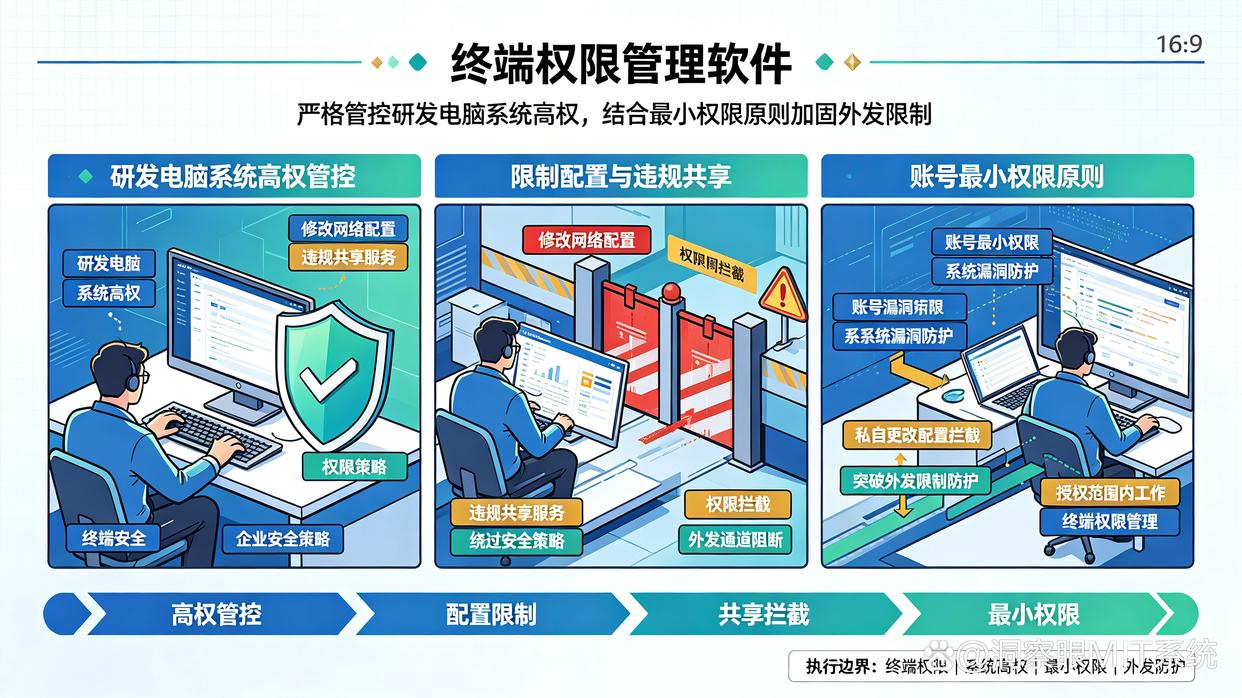
6、终端权限管理软件
通过严格管控研发电脑的系统高权,限制员工修改网络配置、开启违规共享服务或绕过系统安全策略。结合账号最小权限原则,确保研发人员无法利用系统漏洞或私自更改配置来突破企业的外发限制。