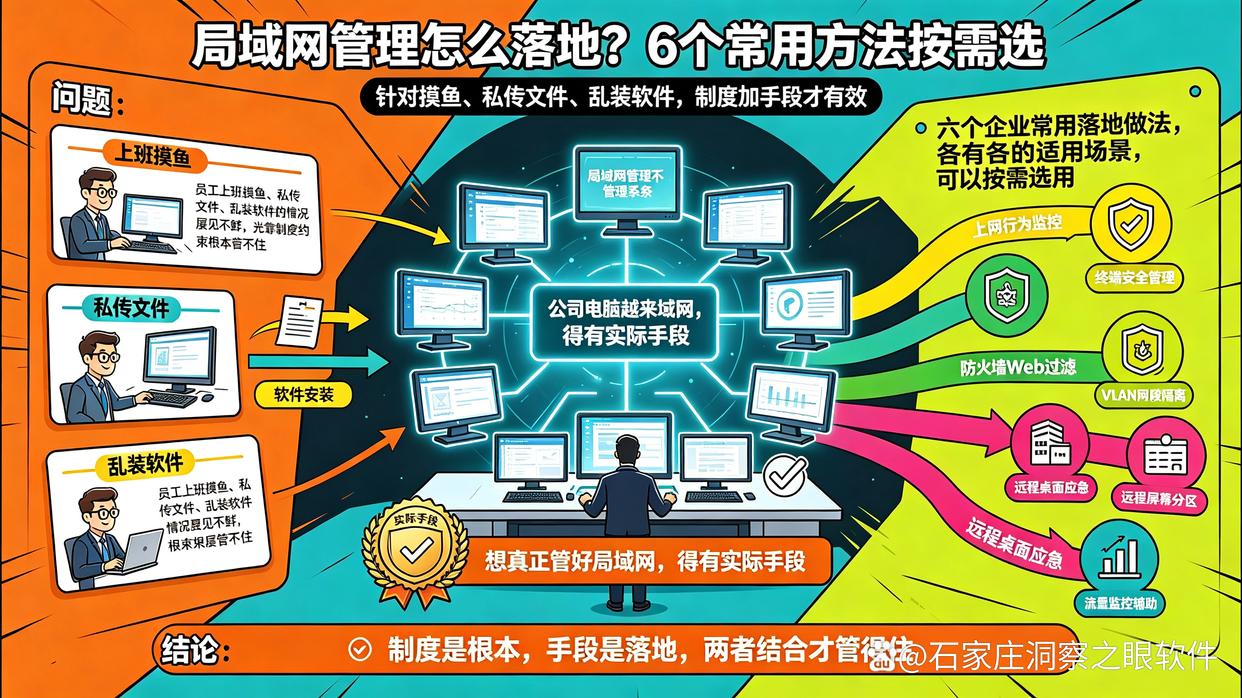
文章摘要:公司电脑越来越多,员工上班摸鱼、私传文件、乱装软件的情况屡见不鲜,光靠制度约束根本管不住。想真正管好局域网,得有实际手段。下面这六个方法都是企业常用的落地做法,
公司电脑越来越多,员工上班摸鱼、私传文件、乱装软件的情况屡见不鲜,光靠制度约束根本管不住。想真正管好局域网,得有实际手段。下面这六个方法都是企业常用的落地做法,各有各的适用场景,可以按需选用。
一、用洞察眼MIT系统做统一终端管控
洞察眼MIT系统装在局域网里的服务器端和员工电脑上,管理者在自己电脑上就能看到全公司终端的情况。
它能做的事很实在:实时查看员工屏幕,谁在看视频、谁在聊天,一眼就知道;
能统计员工一天用了哪些软件、上了哪些网站,用了多久,生成上班行为报表;
可以设置网站黑名单,比如上班时间禁用购物、游戏类网站;
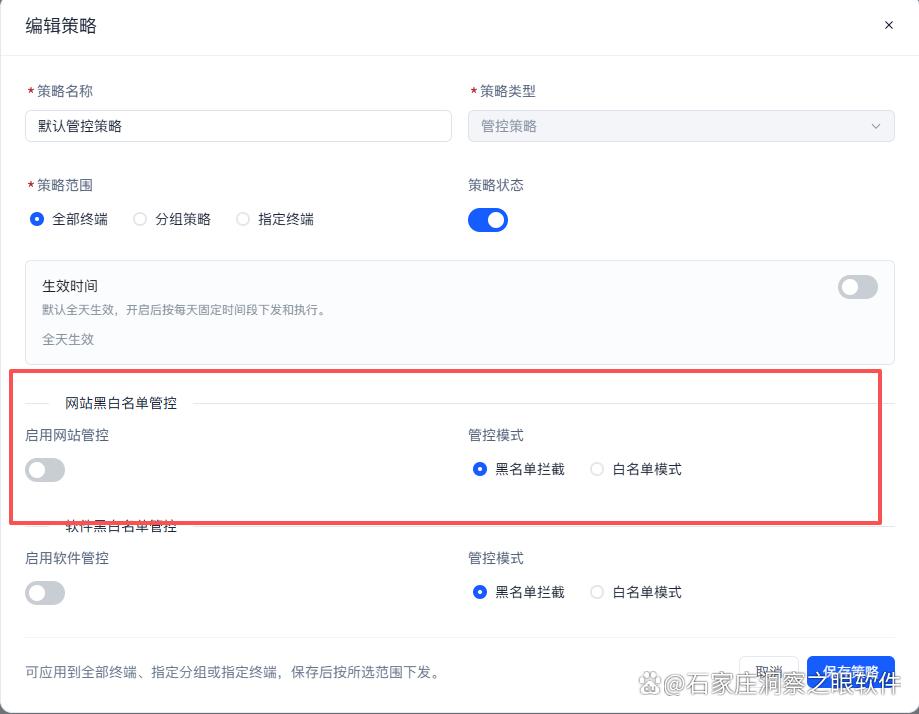
还能管U盘等外设,公司资料不允许随意拷走,插U盘的每一个动作都有记录;
聊天记录、打印行为也能留存审计,谁把客户资料发到私人微信、谁打印了敏感文档,都有据可查。
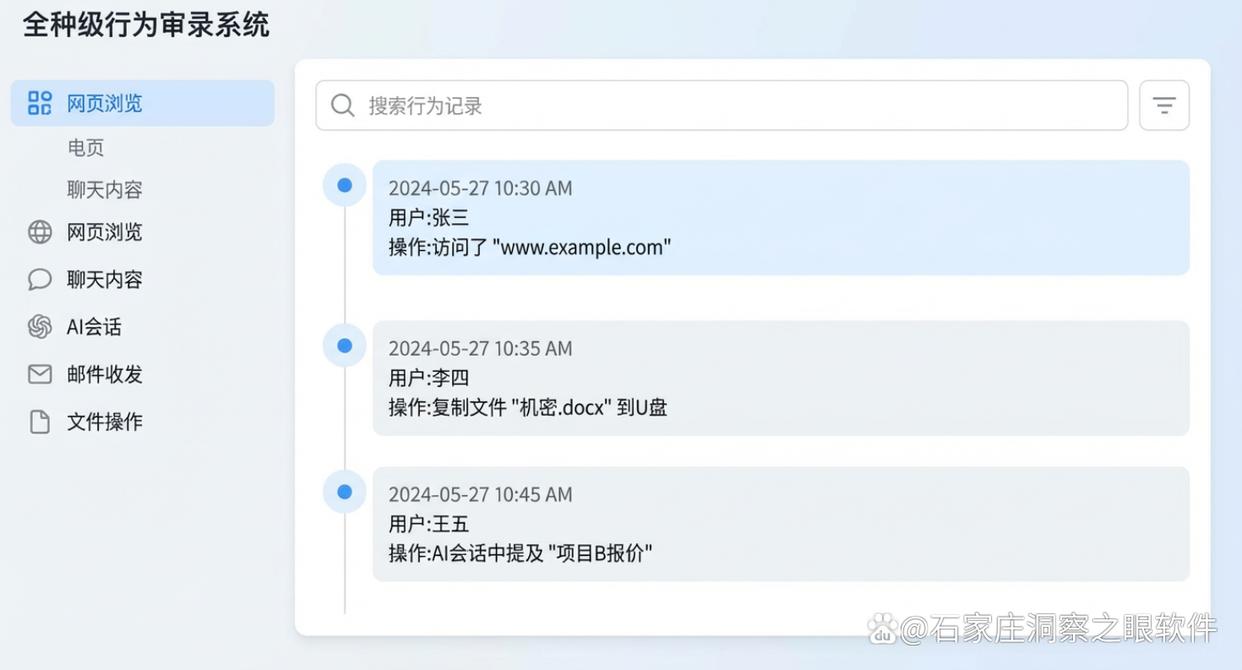
举个例子:销售离职前把客户名单拷到U盘带走,如果没装系统,公司基本发现不了;装了之后,拷贝行为当天就会被记录和告警,损失直接避免。部署也不复杂,局域网内装好就能用,几十台到几千台电脑都管得住。
二、划分VLAN隔离网络区域
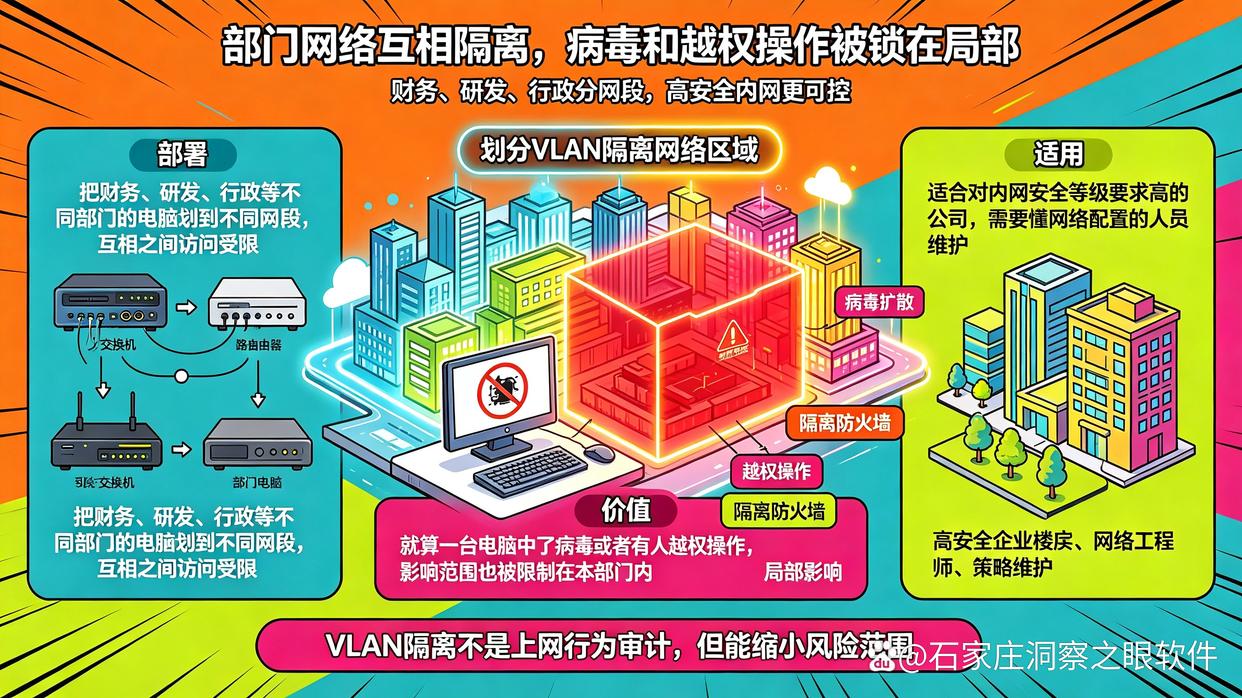
把财务、研发、行政等不同部门的电脑划到不同网段,互相之间访问受限。这样就算一台电脑中了病毒或者有人越权操作,影响范围也被限制在本部门内。适合对内网安全等级要求高的公司,需要懂网络配置的人员维护。
三、部署上网行为管理设备
在局域网出口处部署硬件网关,统一管理所有电脑的上网流量。能做带宽分配、应用封锁、上网审计。这个方案管的是整个网络出口,对网页访问、外发流量的控制比较集中,适合网络流量大、需要统一出入口管理的公司,硬件投入成本相对高一些。
四、启用域控统一管理账号和权限
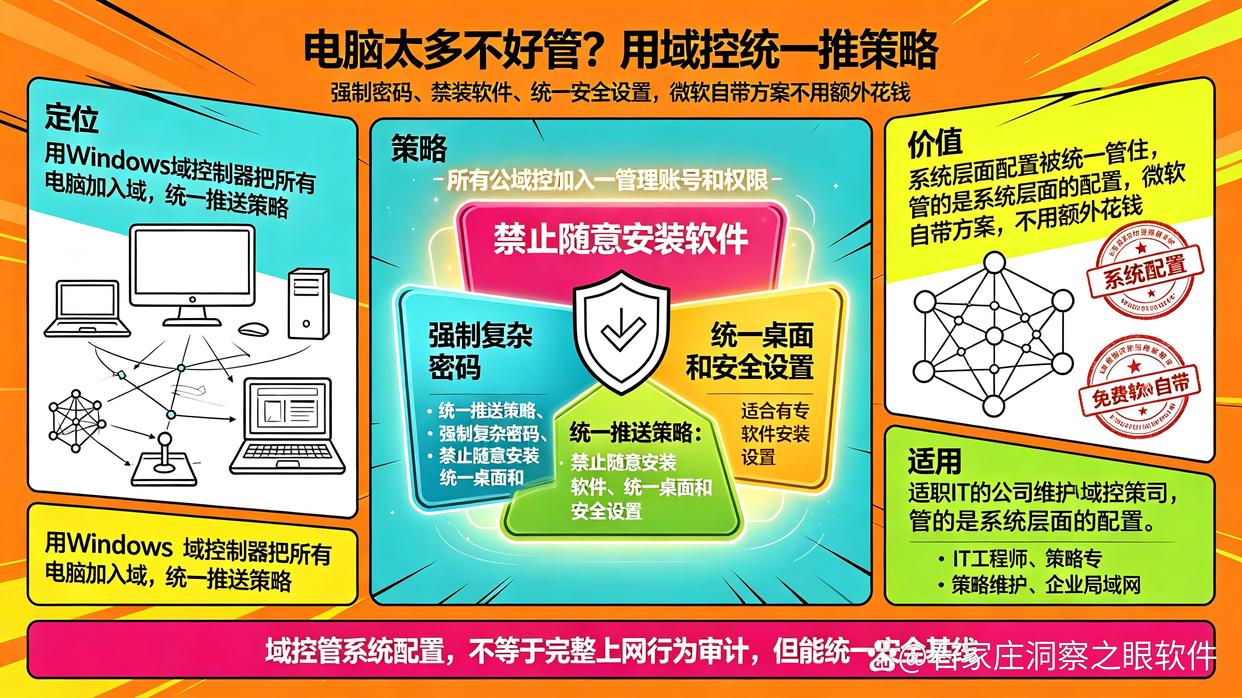
用Windows域控制器把所有电脑加入域,统一推送策略:强制复杂密码、禁止随意安装软件、统一桌面和安全设置。这是微软自带的方案,不用额外花钱,适合有专职IT的公司,管的是系统层面的配置。
五、定期终端安全巡检与补丁管理
安排IT定期检查各台电脑:系统补丁打没打、杀毒软件开没开、有没有装来路不明的软件、有没有开共享目录。再配合补丁分发工具统一更新。这个方法不依赖任何系统,人力成本高一些,但对防止病毒木马在局域网内扩散很有效。
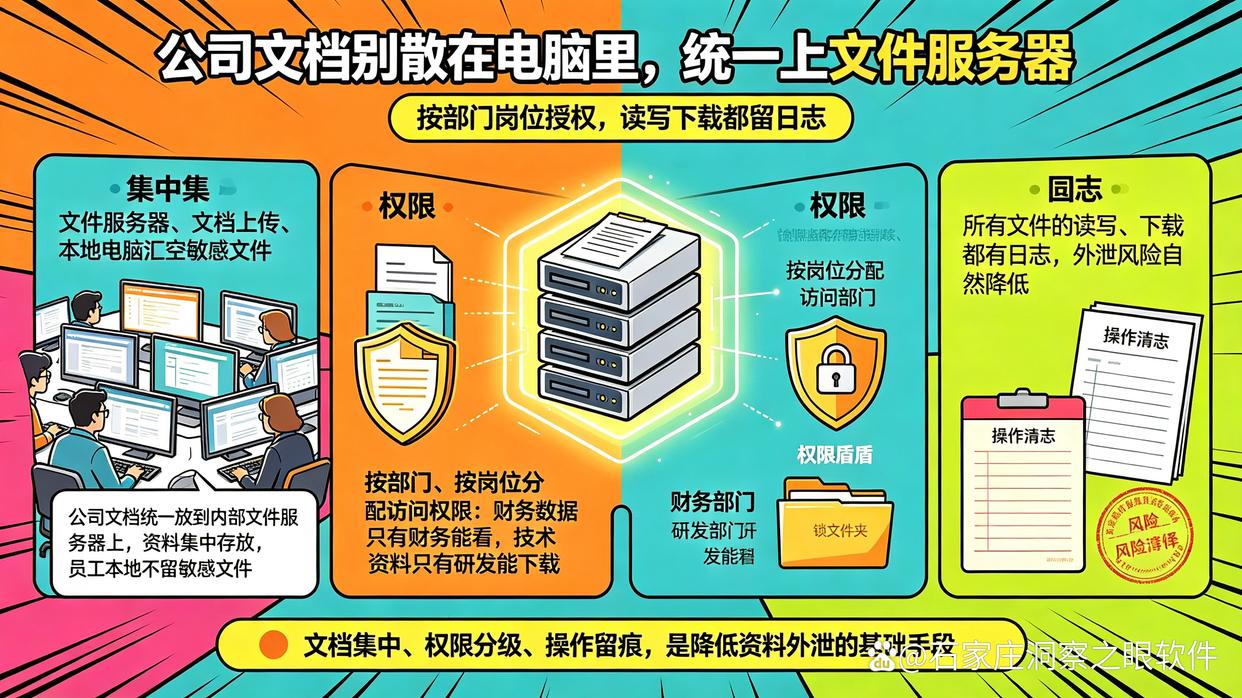
六、建立文件服务器加权限管理制度
公司文档统一放到内部文件服务器上,按部门、按岗位分配访问权限:财务数据只有财务能看,技术资料只有研发能下载。所有文件的读写、下载都有日志。这样资料集中存放,员工本地不留敏感文件,外泄风险自然降低。
总结
局域网管控不是靠一个工具就能一劳永逸的事,网络层面要隔离、系统层面要统一策略、行为层面要有人看得见。公司规模、行业要求、预算情况不同,适合的组合也不一样。如果重点是管员工电脑的操作行为和文档安全,可以先从洞察眼MIT系统这类终端管控方案入手;其他方法各有侧重,根据自身情况搭配使用即可。
Q:管控员工电脑屏幕合法吗?会不会侵犯隐私?
A:公司电脑是工作资产,在工作时间内对办公行为进行管理是合法的,建议提前在员工手册里写明监控制度,并告知员工公司电脑仅用于办公,做到透明管理就没有问题。
Q:员工把文件拷到U盘带走怎么办?有什么办法防止?
A:可以给终端装上洞察眼MIT系统,开启U盘管控和文件透明加密功能。它能禁止或放行指定U盘、记录所有拷贝行为,文件离开公司电脑后自动变成乱码,就算拷走也打不开。
Q:局域网监控软件怎么选?哪种靠谱?
A:主要看三点:一是功能全不全,屏幕、上网、外设、文档最好都能覆盖;二是部署和操作简不简单,别买回来IT玩不转;三是售后能不能跟上,出了问题有人管。可以先小范围试用再决定,别只看参数。

 洞察眼MIT系统


 冀公网安备13019902001038号