文章摘要:公司文件泄密,八成不是黑客干的,而是内部人一个疏忽、一次贪心造成的。想守住文件,光靠制度喊口号没用,下面这六个方法各自管一摊,落地一个就堵一个口子。一、先搞清楚
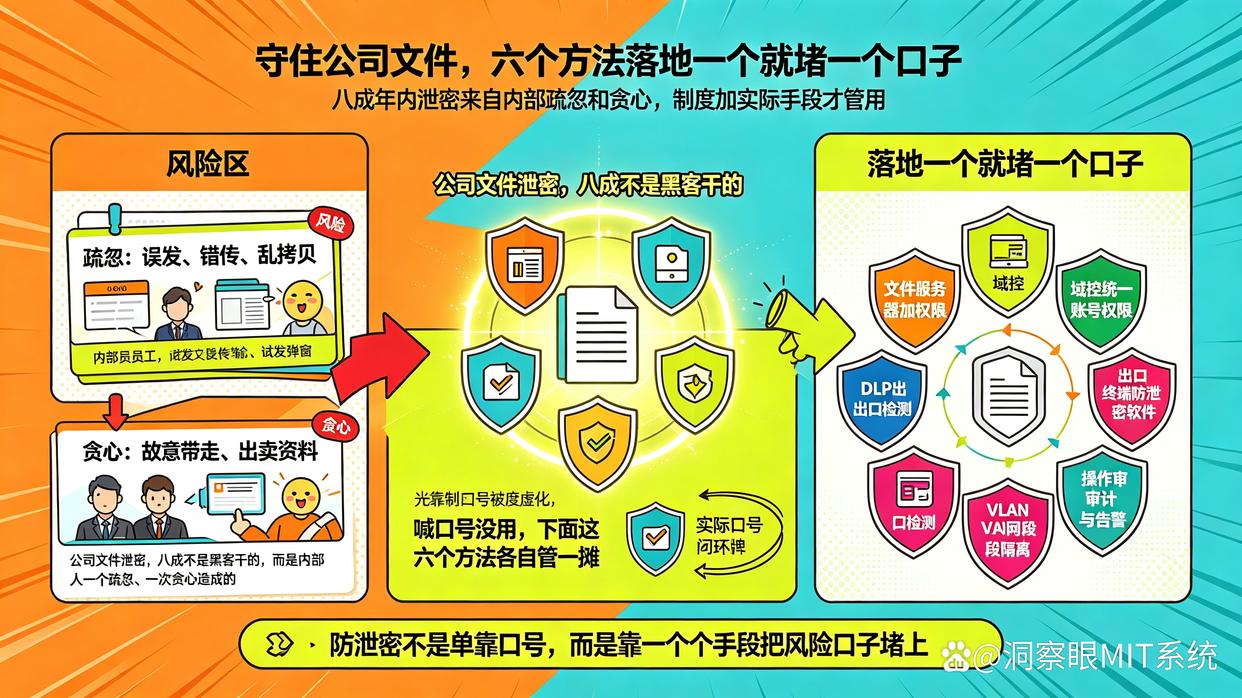
公司文件泄密,八成不是黑客干的,而是内部人一个疏忽、一次贪心造成的。想守住文件,光靠制度喊口号没用,下面这六个方法各自管一摊,落地一个就堵一个口子。
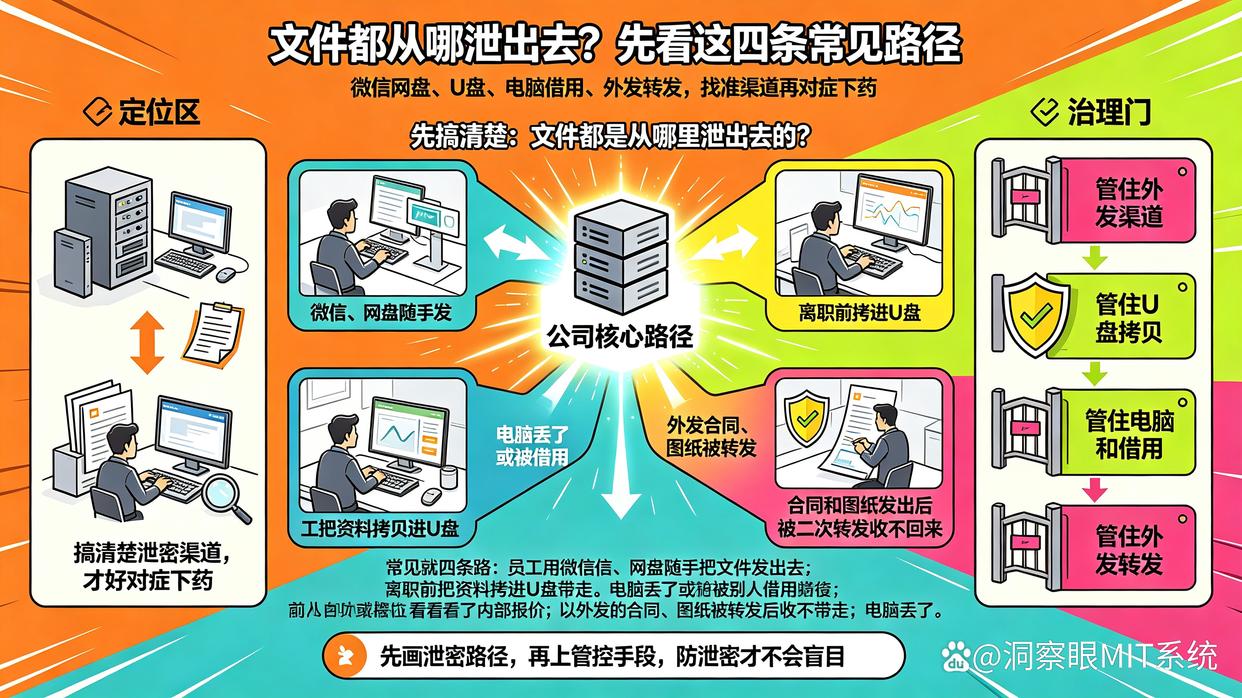
一、先搞清楚:文件都是从哪里泄出去的?
常见就四条路:员工用微信、网盘随手把文件发出去;离职前把资料拷进U盘带走;电脑丢了或被别人借用看走了内部报价;外发的合同、图纸被转发后收不回来。搞清楚泄密渠道,才好对症下药。
二、六个简单方法分享
方法一:用洞察眼MIT系统做透明加密,文件离开公司环境就打不开
这是最直接的办法。洞察眼MIT系统主要做四件事:
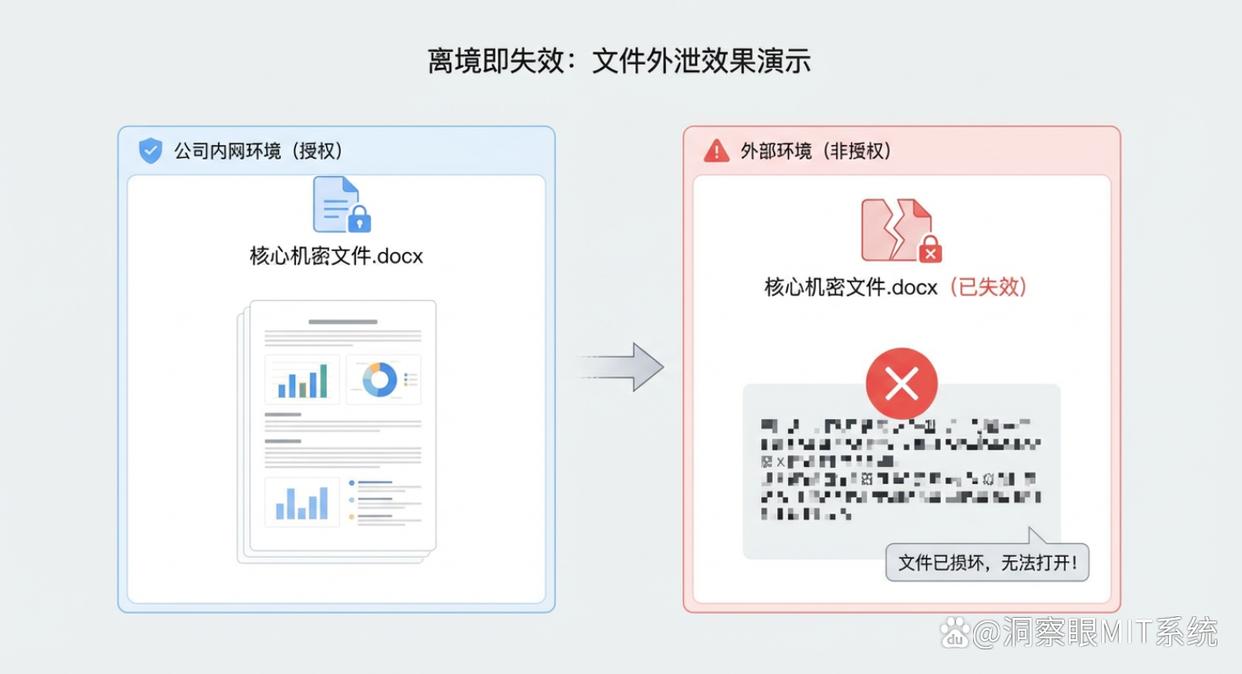
一是透明加密,员工平时用着没感觉,但文件被私自拷走、发到公司以外的电脑上,打开就是乱码;
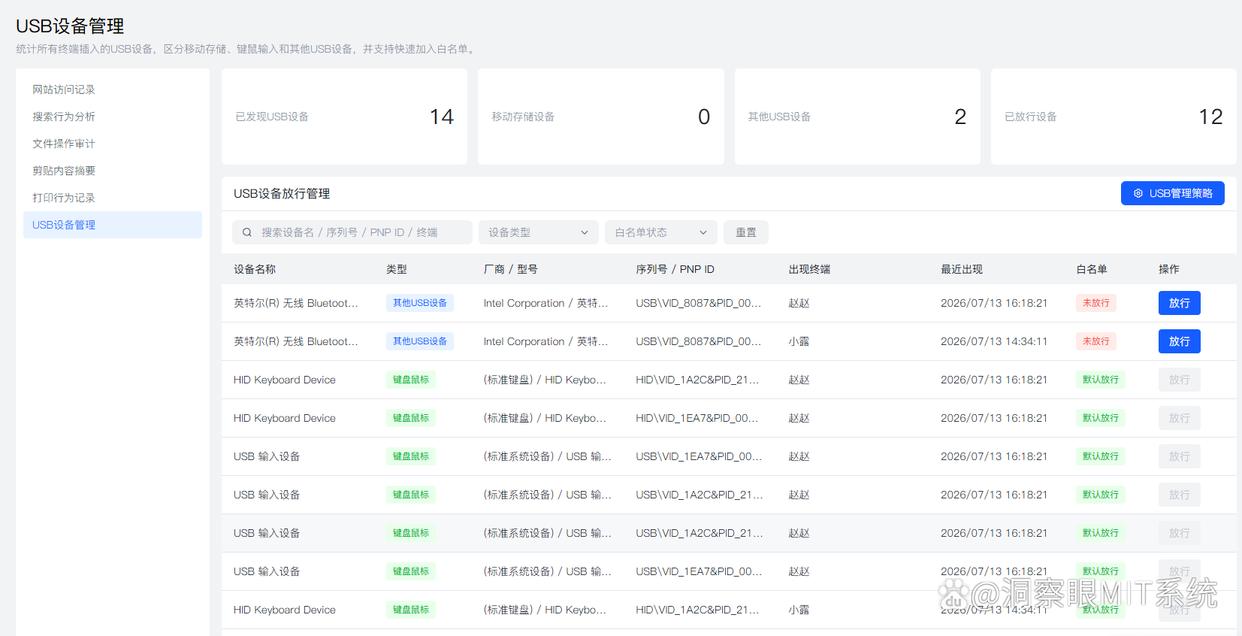
二是U盘管控,U盘能不能插、能不能拷,提前设好权限,谁拷了什么都有记录;
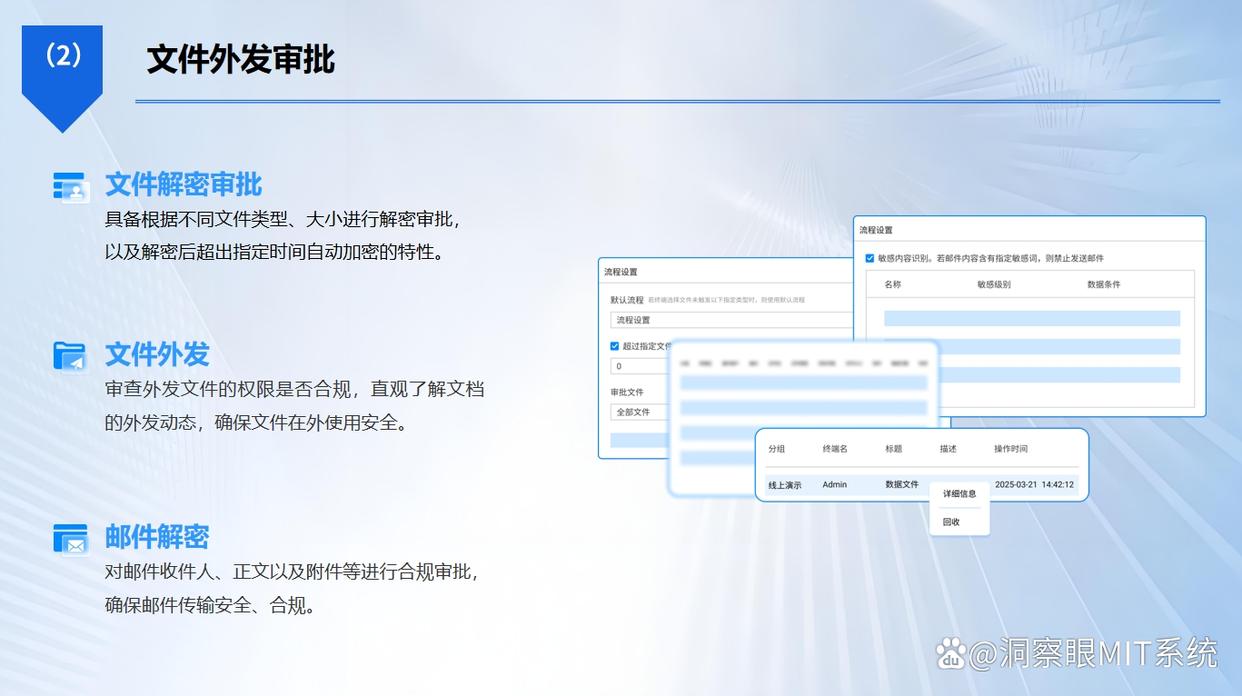
三是审批外发,重要文件发给客户前走审批,外发文件可设有效期,到期自动失效,对方转发也没用;
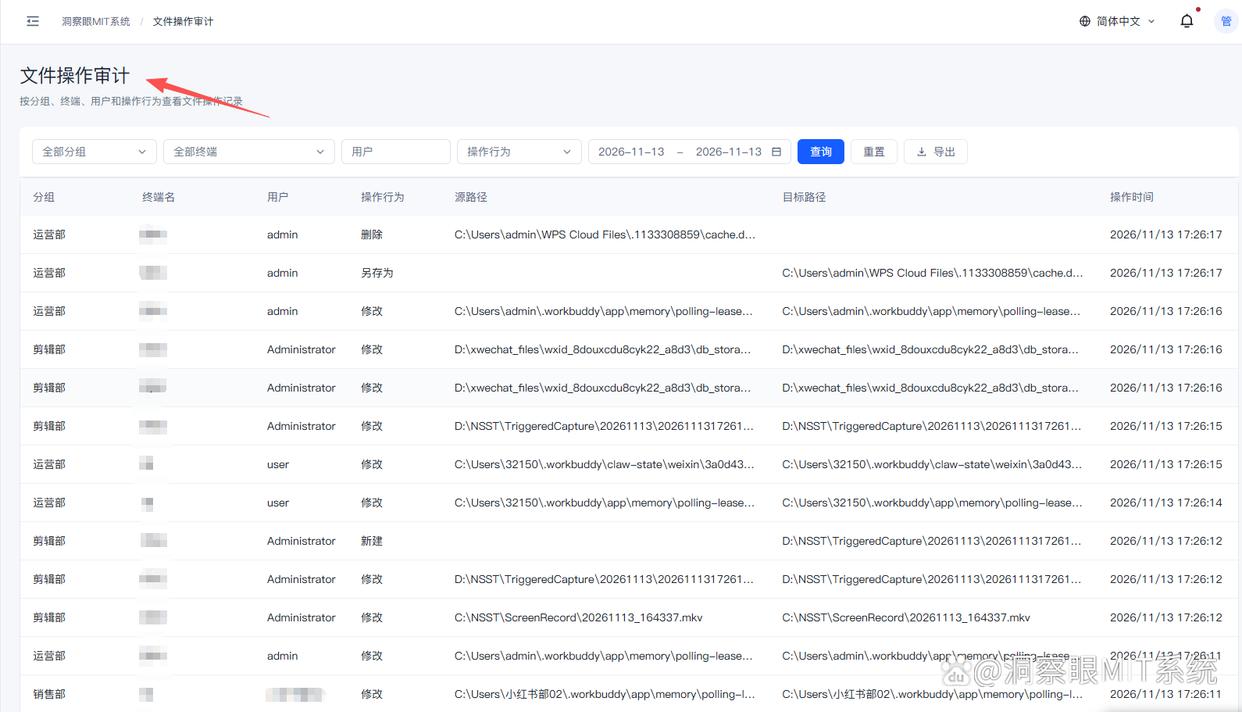
四是操作留痕,文件被谁打开、复制、删除、外发,后台一目了然。
举个工作场景:销售部小王离职,把三年客户报价单拷进U盘想带走,系统直接拦截并记录下来。对老板来说,等于给文件上了把“随身锁”,人管不住的地方,系统管得住。
方法二:按岗位分权限,别让所有人都能看所有文件
财务数据、客户名单、技术图纸,本来就不需要全员可见。按部门、按岗位设置访问权限,谁该看什么就看什么。权限收窄了,能碰文件的人少了,泄密的口子自然就小了。
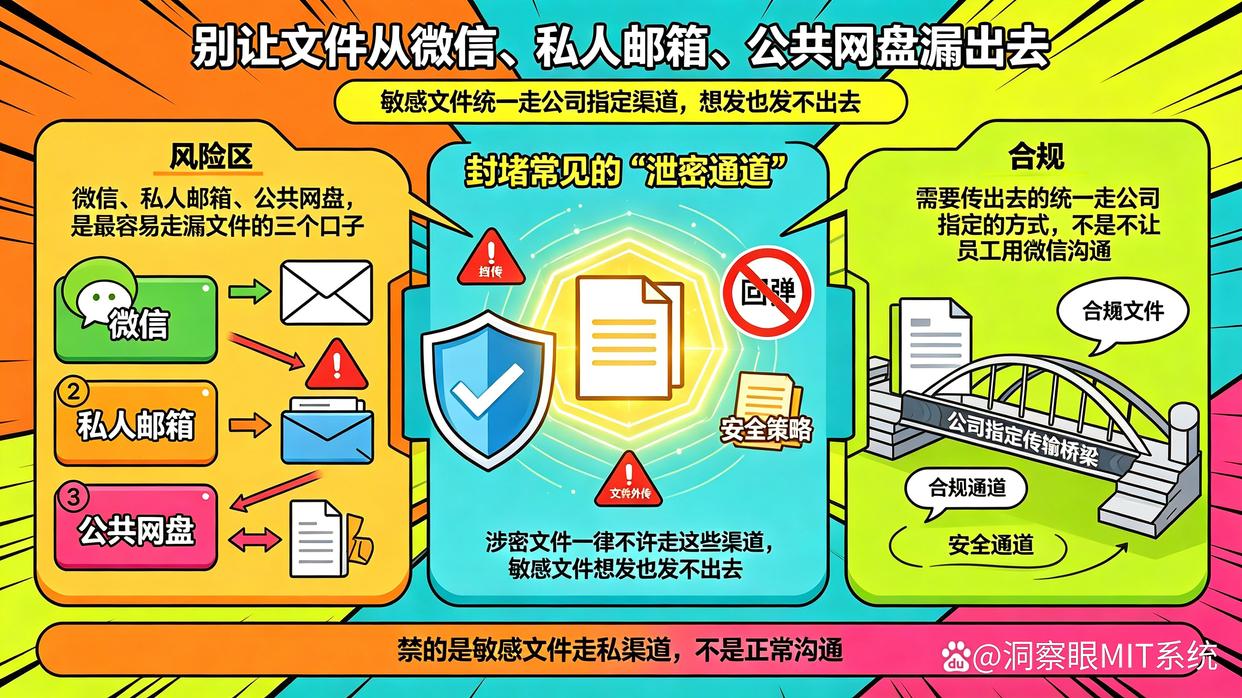
方法三:封堵常见的“泄密通道”
微信、私人邮箱、公共网盘,是最容易走漏文件的三个口子。涉密文件一律不许走这些渠道,需要传出去的统一走公司指定的方式。不是不让员工用微信沟通,而是敏感文件想发也发不出去。
方法四:电脑和文件要做基础安全设置
办公电脑设开机密码、锁屏密码,离开工位随手锁屏;共享文件夹不要设置“所有人可编辑”,按需开放;重要文件定期备份,防止被误删或破坏后连追责的证据都没有。
方法五:离职交接要有流程,别等人都走了才发现资料没了
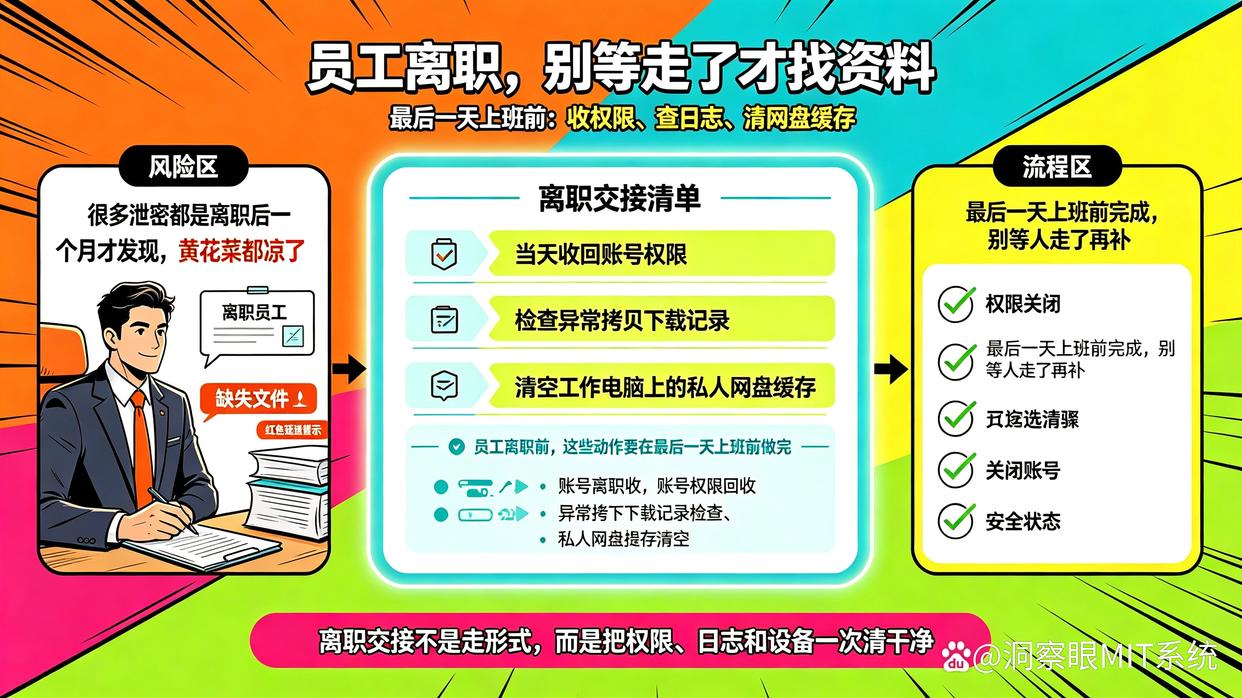
员工离职前,当天收回账号权限、检查有无异常拷贝下载记录、清空工作电脑上的私人网盘缓存,这些动作要在最后一天上班前做完。很多泄密都是离职后一个月才发现,黄花菜都凉了。
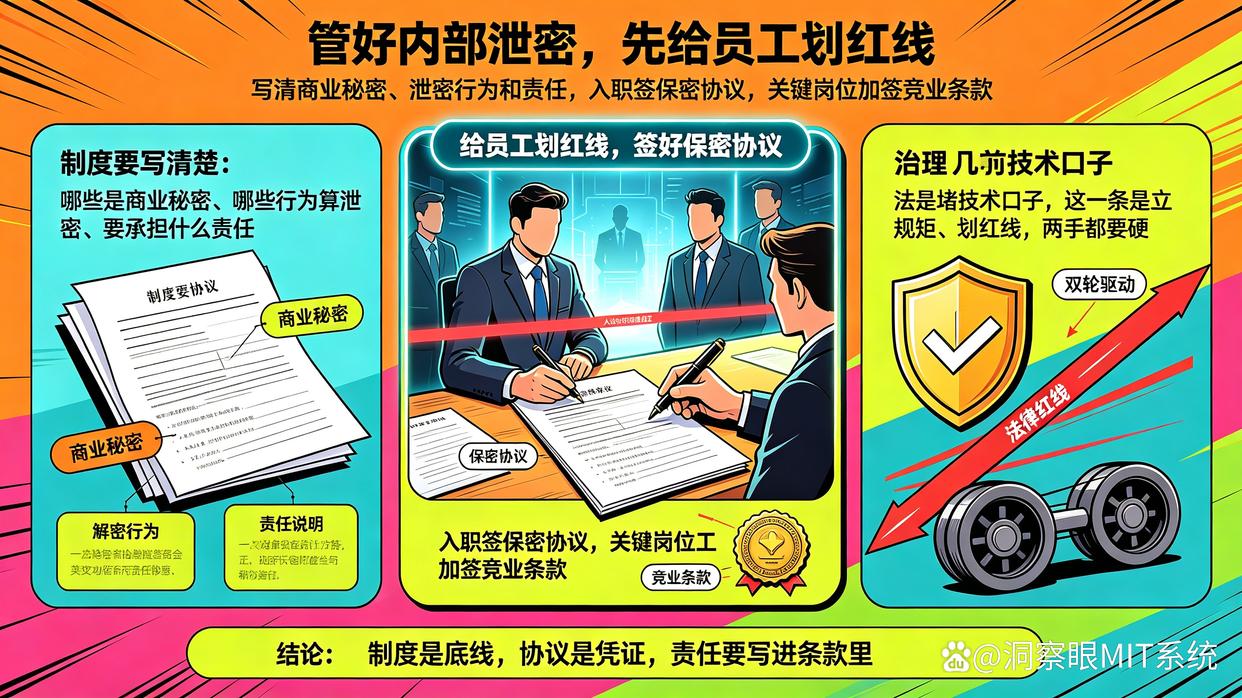
方法六:给员工划红线,签好保密协议
制度要写清楚:哪些是商业秘密、哪些行为算泄密、要承担什么责任。入职签保密协议,关键岗位加签竞业条款。前面几个方法是堵技术口子,这一条是立规矩、划红线,两手都要硬。
三、FAQ
Q:小公司有必要做文件防泄密吗?就十几个人。
A:很有必要。泄密和公司大小没关系,小公司的客户名单、报价单就是命根子,被人带走一套业务基本就凉了。小公司不用一上来搞复杂体系,从权限管理和文件加密入手,成本低、见效快。
Q:员工用U盘偷偷拷文件,有什么办法能防止?
A:靠自觉基本防不住,得上管理工具。像洞察眼MIT系统这类方案可以对U盘做管控——禁用、只读或审批后使用,谁在什么时间拷了什么文件,后台都有记录,想带资料出门得先过审批这一关。
Q:外发给客户的文件被二次转发怎么办?
A:普通文件发出去就收不回来了,这是最大的风险点。解决办法是外发走受控渠道:设置外发文件的有效期和打开次数,到期自动失效,对方转发给别人也打不开。重要合同、报价单都建议这样发。
四、总结
防泄密说复杂也复杂,说简单也简单:文件加密、权限分清、通道封住、留好记录、离职收权、员工划红线,六件事各管一摊,合起来就是一道完整的墙。选型时别只看功能多不多,关键看是否贴合自己的业务场景、员工用着是否无感,像洞察眼MIT系统这类上手快、拦得准的方案,老板们可以照这个思路去对比选择。

 洞察眼MIT系统


 冀公网安备13019902001038号