文章摘要:想管住员工上班刷视频、逛购物网站,光靠口头提醒基本没用,真正管用的是技术手段加制度约束一起上,部署一套专业的上网行为管理系统,是最省事也最彻底的那个办法。一、员
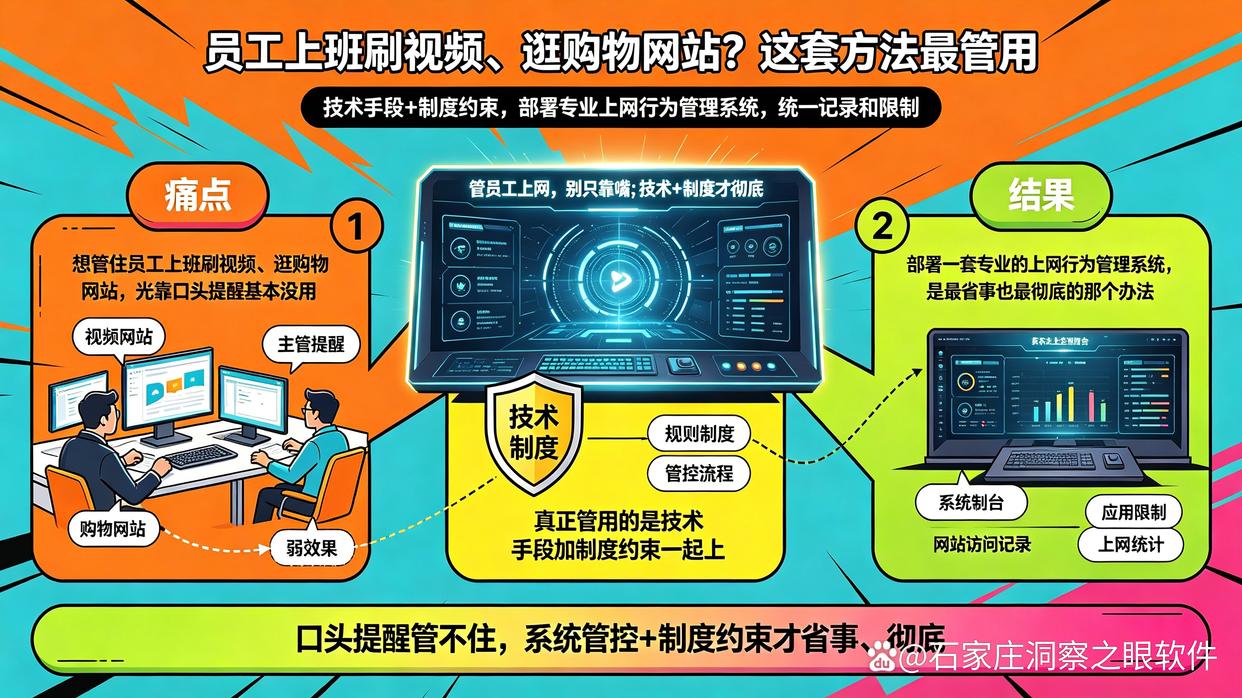
想管住员工上班刷视频、逛购物网站,光靠口头提醒基本没用,真正管用的是技术手段加制度约束一起上,部署一套专业的上网行为管理系统,是最省事也最彻底的那个办法。
一、员工乱访问无关网站,代价往往比你想象的大
很多人觉得"摸鱼上网"是小事,其实账不是这么算的。
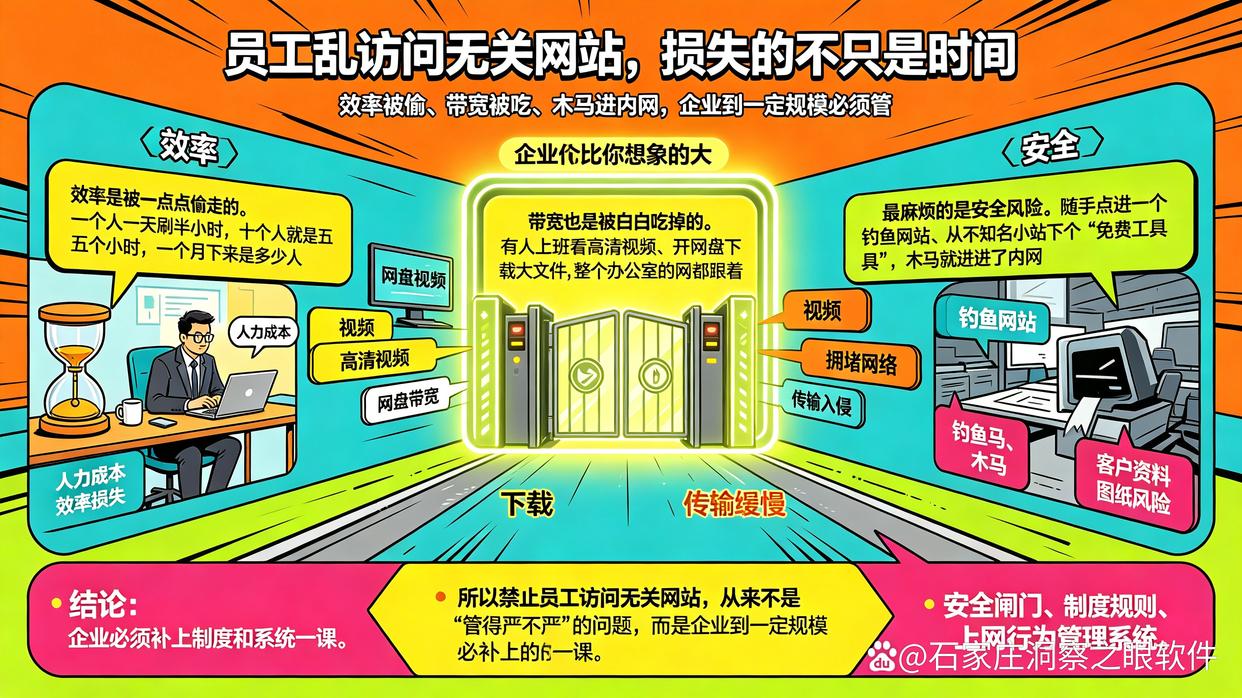
效率是被一点点偷走的。 一个人一天刷半小时,十个人就是五个小时,一个月下来是多少人力成本,稍微算一下就心疼。
带宽也是被白白吃掉的。 有人上班看高清视频、开网盘下载大文件,整个办公室的网都跟着卡,正经的报价单、图纸传半天传不出去。
最麻烦的是安全风险。 随手点进一个钓鱼网站、从不知名小站下个"免费工具",木马就进了内网。到时候丢的不是流量,是客户资料和图纸。
所以禁止员工访问无关网站,从来不是"管得严不严"的问题,而是企业到一定规模必须补上的一课。
二、六个上网行为管控方法,从彻底到应急逐个说
方法一:部署专业上网行为管理系统(洞察眼MIT系统)
这是六个方法里最省心、最彻底的一个,适合绝大多数正经经营的公司。
说白了它就是给公司网络装了个"门卫",谁想上什么网站,门卫说了算。它能干这些事:
网站想拉黑谁就拉黑谁,想只留几个也行。 比如行政要求封掉购物、短视频、游戏网站,财务那边只保留网银和税务申报的站点,设计部开素材库,剩下的统一打不开。不用一台台电脑去设置,后台点几下就全员生效。
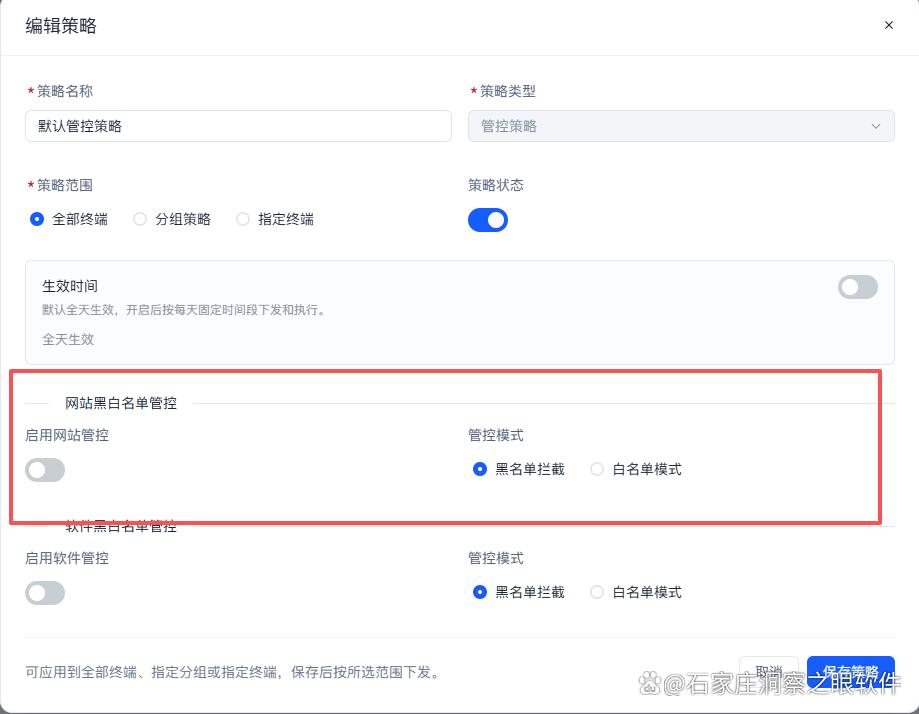
还能按时间段来。 上班时间把娱乐站锁死,午休、下班后自动放开,既不耽误干活,也不至于让员工觉得公司不通人情。
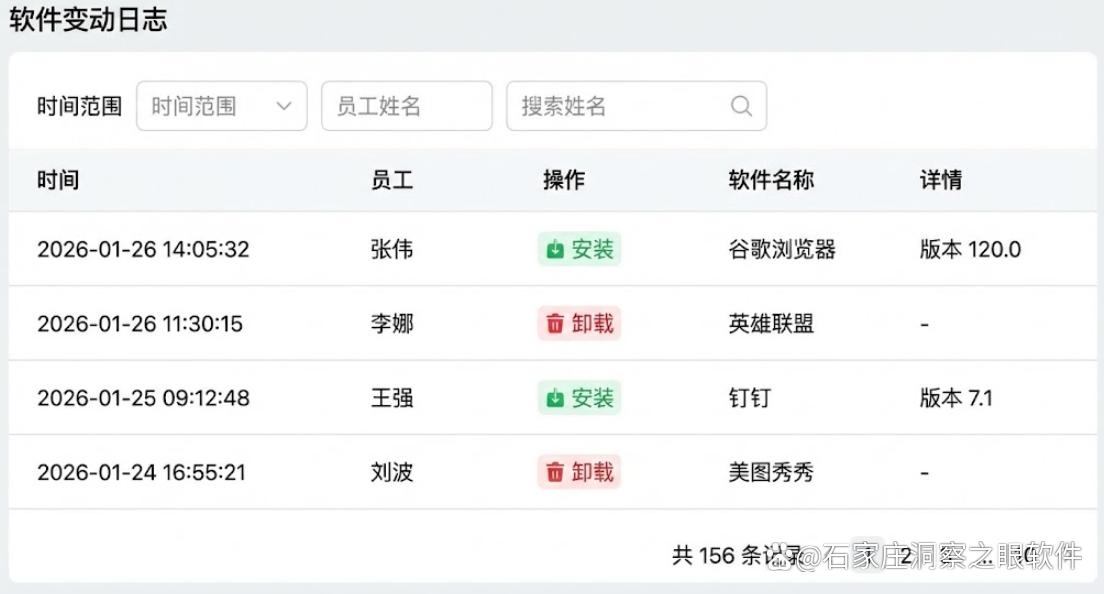
管的不只是网站。 炒股软件、游戏、迅雷这类下载工具,也能一起管住,避免有人换个马甲继续摸鱼。
谁在干嘛,看得见。 局域网里哪台电脑在访问什么网站、待了多久,系统都有记录。要是发现有人老往招聘网站、网盘跑,还能自动提醒你——这种信号往往比你想的更早暴露问题。
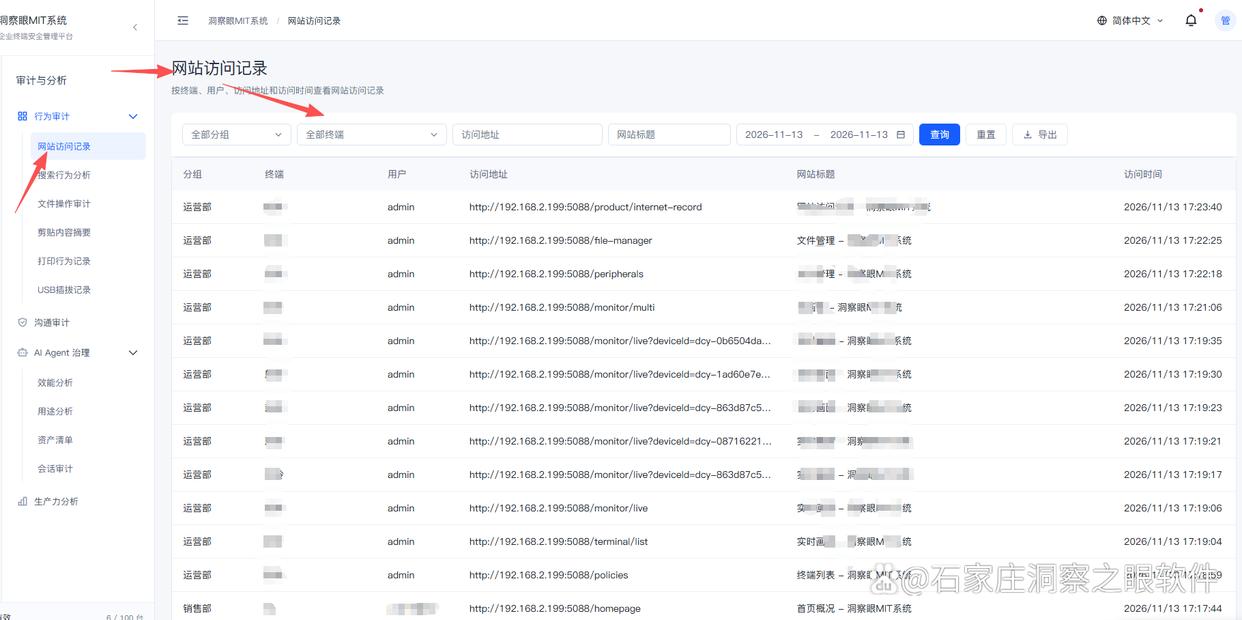
记录能导出成报表。 月底想看看部门的上网情况,一键导出来,说话有依据,不用凭感觉。
功能看着多,其实落到日常就一句话:该开的开、该拦的拦、出事了查得到,一次把网站管控、行为审计这些活儿全包了。
方法二:在路由器或防火墙上做网址过滤
如果公司人不多、预算也紧,可以先从网络入口下手。
主流的路由器、企业防火墙基本都带"网址过滤"功能,填几个黑名单域名,或者开启关键词过滤,访问直接被拦在门口。优点是部署快、不用装软件,改一次全公司生效。
缺点也明显:员工拿手机开个热点、连个代理就绕过去了;而且它只认网址,没法按人、按岗位区别对待,管"一刀切"还行,想精细就吃力了。
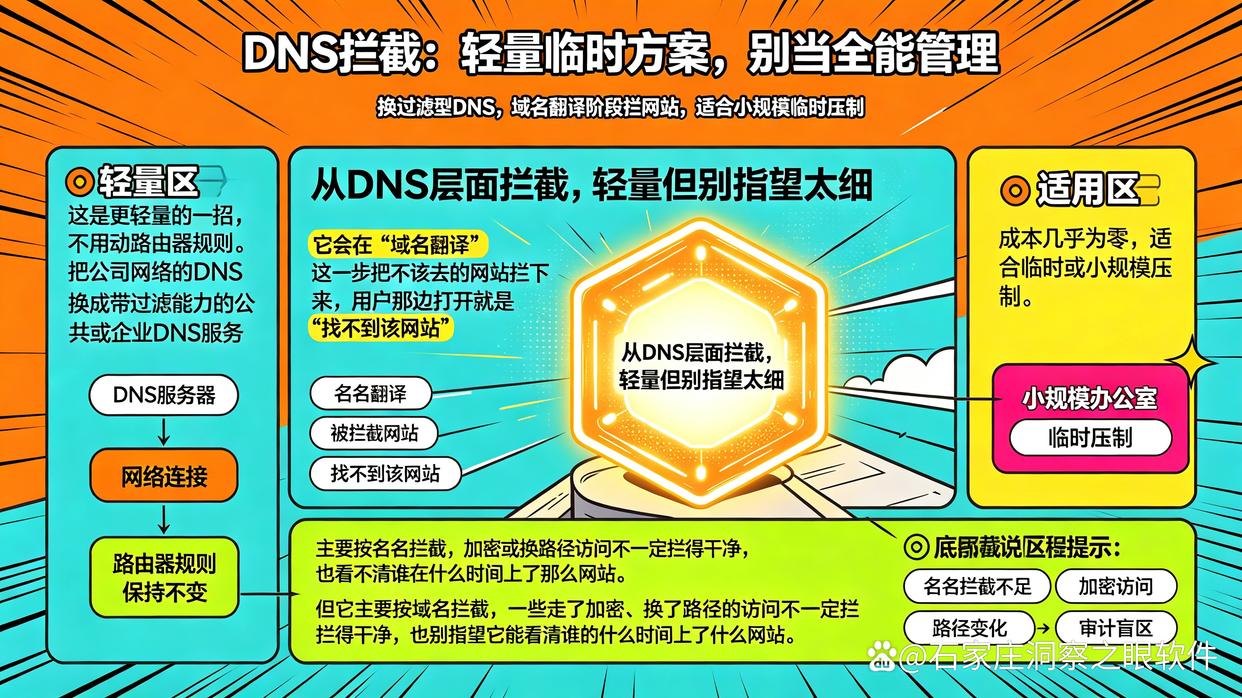
方法三:从DNS层面拦截
这是更轻量的一招,不用动路由器规则。
把公司网络的DNS换成带过滤能力的公共或企业DNS服务,它会在"域名翻译"这一步把不该去的网站拦下来,用户那边打开就是"找不到该网站"。
成本几乎为零,适合临时或小规模压制。 但它主要按域名拦截,一些走了加密、换了路径的访问不一定拦得干净,也别指望它能看清谁在什么时间上了什么网站。
方法四:改电脑的hosts文件做静态屏蔽
这是个"土办法",胜在不用花钱、立竿见影。
在本地电脑的hosts文件里,把目标网站的域名指向一个无效地址,这台电脑就打不开那个网站了。临时要封那么两三个顽固站点,用它可以救急。
问题是得一台台改,人一多就累死;而且稍微懂点电脑的员工,两分钟就能改回来。所以它只能当应急补充,撑不起长期管理。
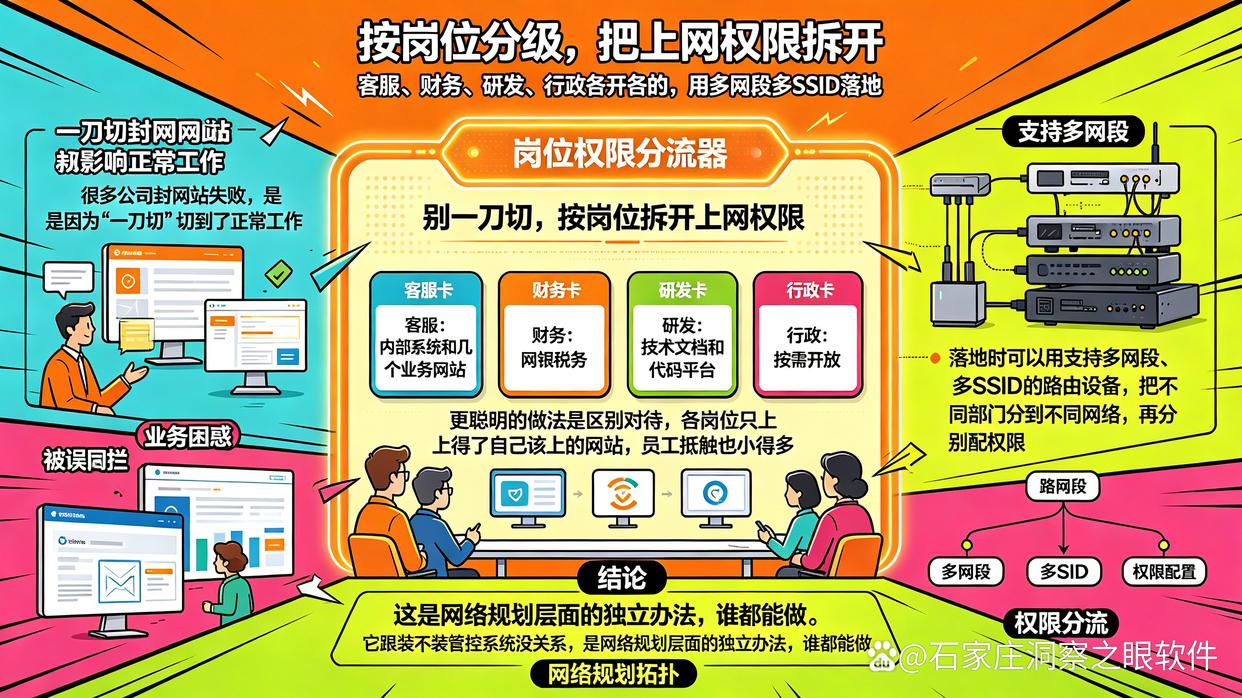
方法五:按岗位分级,把上网权限拆开
很多公司封网站失败,是因为"一刀切"切到了正常工作。
更聪明的做法是区别对待:客服只需内部系统和几个业务网站,财务只开通网银税务,研发开放技术文档和代码平台,行政按需开放。各岗位只上得了自己该上的网站,员工抵触也小得多。
落地时可以用支持多网段、多SSID的路由设备,把不同部门分到不同网络,再分别配权限。它跟装不装管控系统没关系,是网络规划层面的独立办法,谁都能做。
方法六:把上网制度写清楚,定期公示
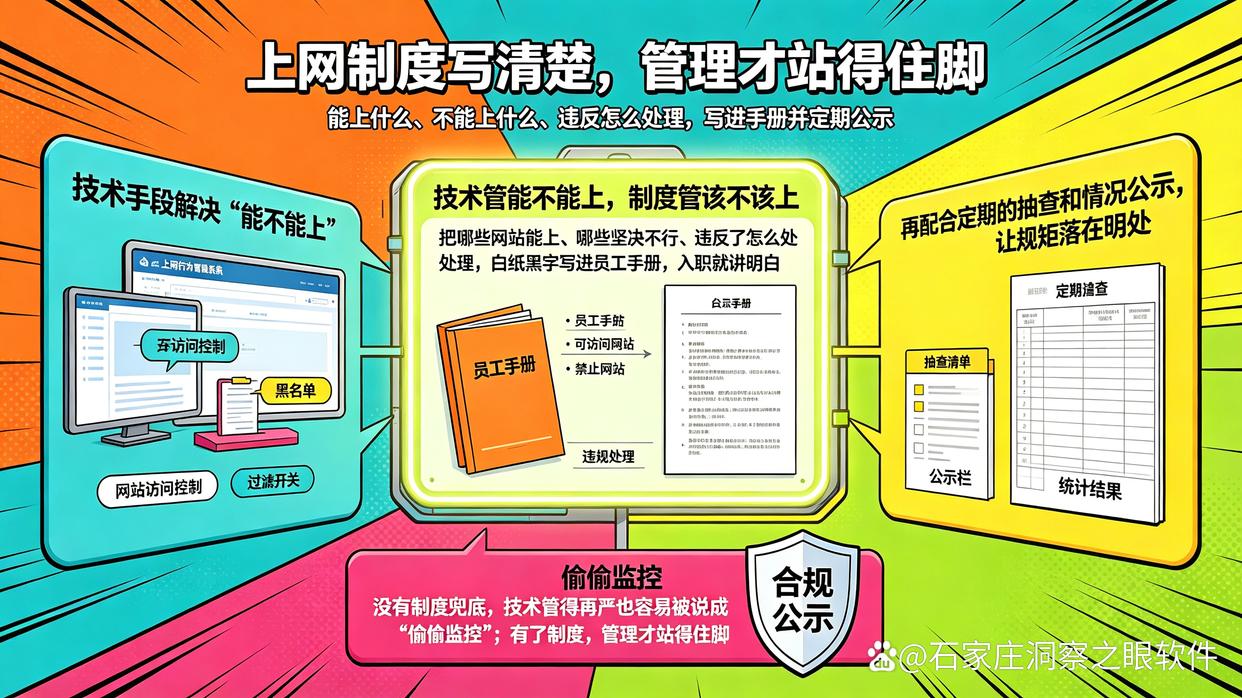
技术手段解决"能不能上",制度解决"该不该上",缺一不可。
把哪些网站能上、哪些坚决不行、违反了怎么处理,白纸黑字写进员工手册,入职就讲明白。再配合定期的抽查和情况公示,让规矩落在明处。
没有制度兜底,技术管得再严也容易被说成"偷偷监控";有了制度,管理才站得住脚。
三、不同规模的公司,该怎么选
十人以内的团队:路由器过滤加带过滤的DNS,再配一份简单制度,基本够用,不用额外花钱。
几十到几百人的公司:建议上专业的上网行为管理系统,配合制度一起推。这个规模靠路由器和hosts已经管不过来了,人工成本比系统贵得多。
有涉密资料、图纸、客户数据的公司:系统管控、网络分段、行为审计、制度建设最好全套做齐,把访问记录留下来,出事能追溯。
一句话概括:小团队靠设备,大团队靠系统,任何规模都别忘了制度。
四、几个特别容易踩的坑
只封不记。 员工换个热点、用手机就能绕开,你却浑然不知。管控一定要带审计和提醒,不然等于白封。
一刀切断网。 把无关的连正常的也一起封死,业务停摆、怨气冲天,最后制度推不动,草草收场。
偷偷监控不告知。 不提前说明、不写进制度,很容易踩到隐私合规的红线。边界讲清楚,反而没人有意见。
FAQ
Q1:怎么禁止员工上班刷短视频,又不想影响正常办公?
A:用支持"按时间段加按网站分类"的管控工具,工作时间只放行工作类网站,午休或下班后自动放开短视频,同时在制度里写清楚上网规范。技术和制度一起做,比单纯封IP稳定得多,也不容易招人反感。
Q2:公司不想装软件,能禁止员工访问某些网站吗?
A:能,但有限。可以在路由器上做网址黑白名单、换带过滤的DNS、改电脑hosts文件应急,适合小团队封几个固定网站。缺点是员工用手机热点或代理就能绕开,也做不到按人按岗位区分,人一多基本就管不过来了。
Q3:上网行为管控会不会侵犯员工隐私,有法律风险吗?
A:只要提前把上网规则和监控范围写进制度、让员工确认,并且只针对公司设备和工作场景,一般是合规的。注意别去监控员工的私人设备,也别收集跟工作无关的信息,边界清楚就没问题。
结尾
禁止员工访问无关网站,说到底是三件事:管住入口、分清人群、留好记录。
小团队先用路由器和制度顶上完全没问题,规模一上来,还是得靠专业系统才管得住、说得清。选型的时候别只盯着"能不能封网站",更要看有没有按人分组、按时段放行、行为审计和异常告警这些能力。像洞察眼MIT系统这类把网站管控、应用管理和审计报表做到一起的工具,落地会省心很多。
制度先讲明白,技术再跟上,员工行为才能管得既全面,又不至于把团队气氛搞僵。

 洞察眼MIT系统


 冀公网安备13019902001038号