本文为您提供 “文件管理软件” 相关的内容,其中有: “电脑突然出现大量文件复制记录,应该怎样核查?推荐六个文件管理”, “需要追溯文件操作,选型时要看哪些记录能力?推荐六个文件管理软”, 等内容。。文章摘要:
1、电脑突然出现大量文件复制记录,应该怎样核查?推荐六个文件管理
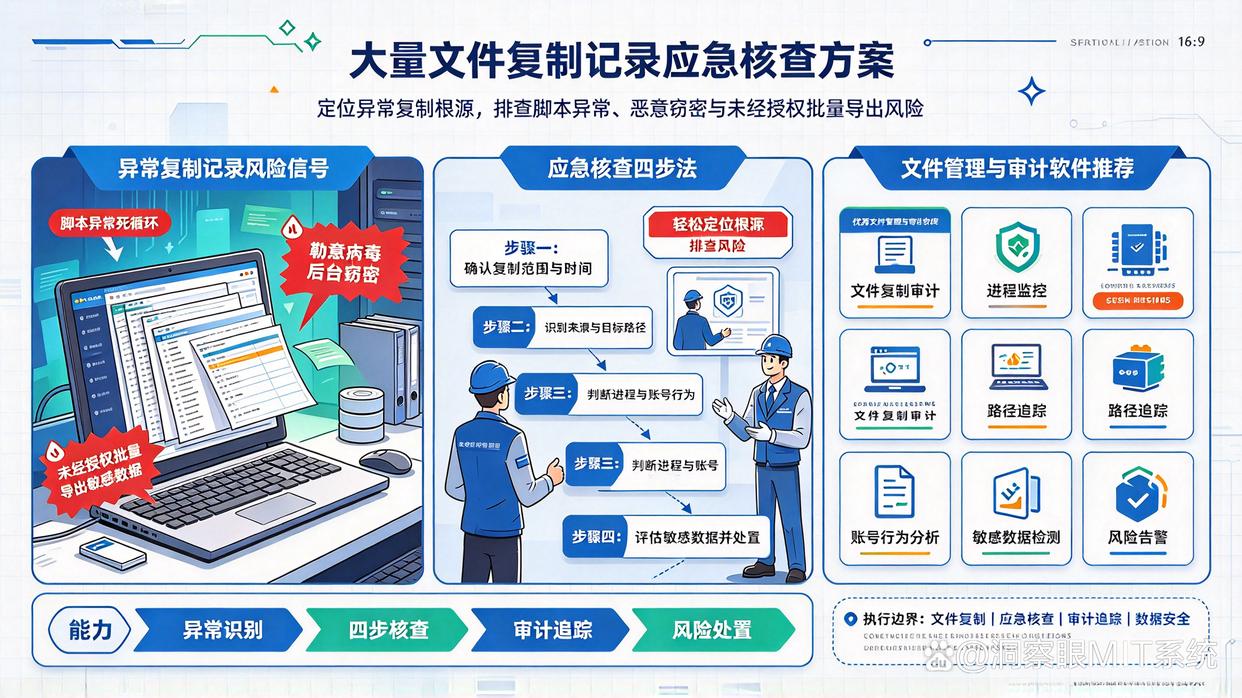
当电脑突然出现大量文件复制记录时,不仅会占用大量磁盘空间,还可能预示着脚本异常死循环、勒索病毒/恶意木马后台窃密,或是员工/外部人员未经授权批量导出敏感数据。
下面为你梳理一套应急核查四步法,并推荐 6 款优秀的文件管理与审计软件,助你轻松定位根源并排查风险。
一、 电脑出现大量复制记录,应该怎样核查?
发现异常复制行为时,请按以下步骤有序排查:
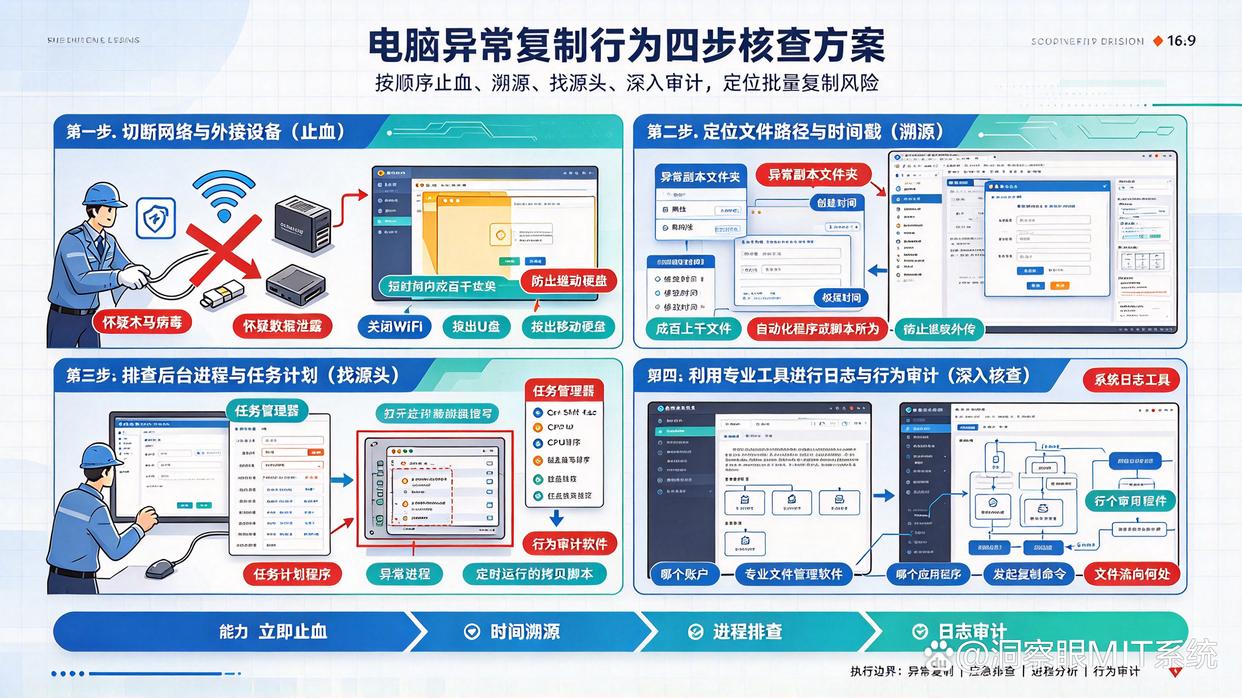
第一步:切断网络与外接设备(止血)
若怀疑是木马病毒或数据泄露,应立即拔掉网线、关闭 WiFi,并拔出 U 盘或移动硬盘,防止数据继续外传或进一步感染。
第二步:定位文件路径与时间戳(溯源)
检查异常副本所在的文件夹,右键查看“属性”中的“创建时间”和“修改时间”。如果在极短时间内产生成百上千个文件,通常是自动化程序或脚本所为。
第三步:排查后台进程与任务计划(找源头)
打开“任务管理器”(Ctrl + Shift + Esc),按 CPU、磁盘读写(Disk)排序,查找是否有异常进程在频繁读写磁盘;同时检查 Windows“任务计划程序”,看是否有定时运行的拷贝脚本。
第四步:利用专业工具进行日志与行为审计(深入核查)
借助系统日志工具或专业的文件管理/行为审计软件,追踪到底是哪个账户、哪个应用程序在发起复制命令,文件流向了何处。
二、 推荐 6 款文件管理与核查软件
针对个人日志排查、文件快速搜索及企业数据安全审计等不同场景,以下 6 款软件能帮你轻松应对:
1. 洞察眼MIT系统(企业级行为审计与数据防泄密)
软件定位:企业级终端安全、行为审计与 DLP(数据防泄密)管理系统。
核心优势:
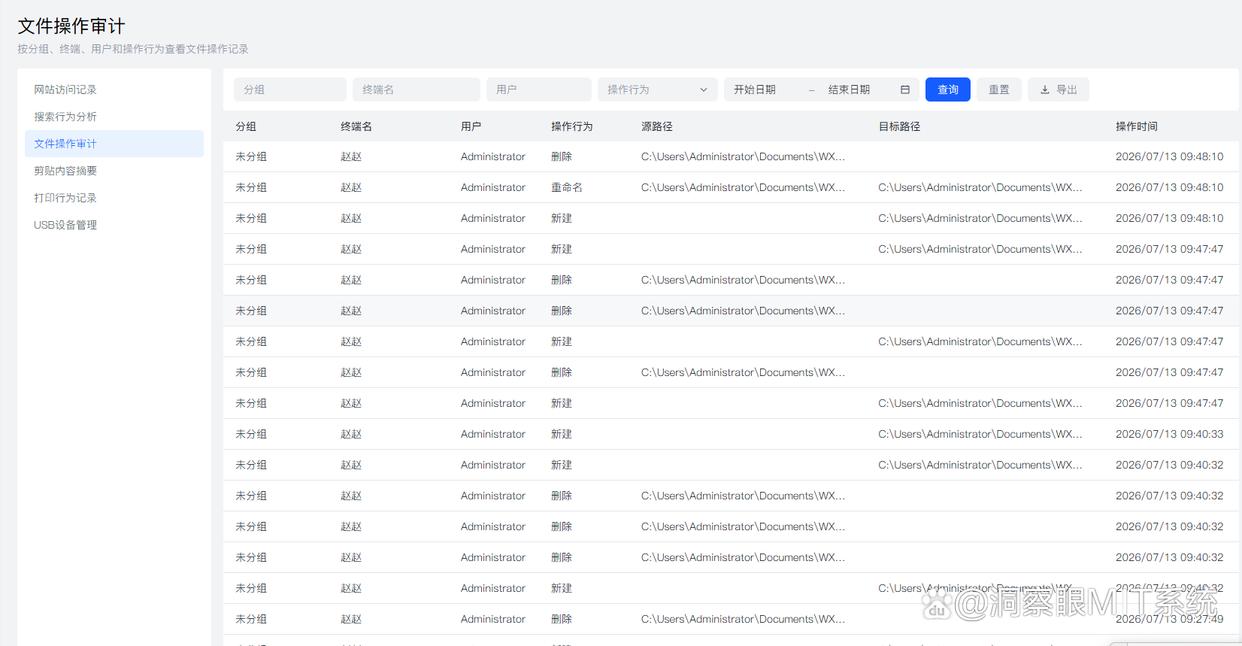
全方位文件操作审计:能实时记录终端设备上所有的文件创建、复制、剪切、重命名、删除及外发行为,精确追踪到具体哪个用户、在什么时间、复制了哪些文件。
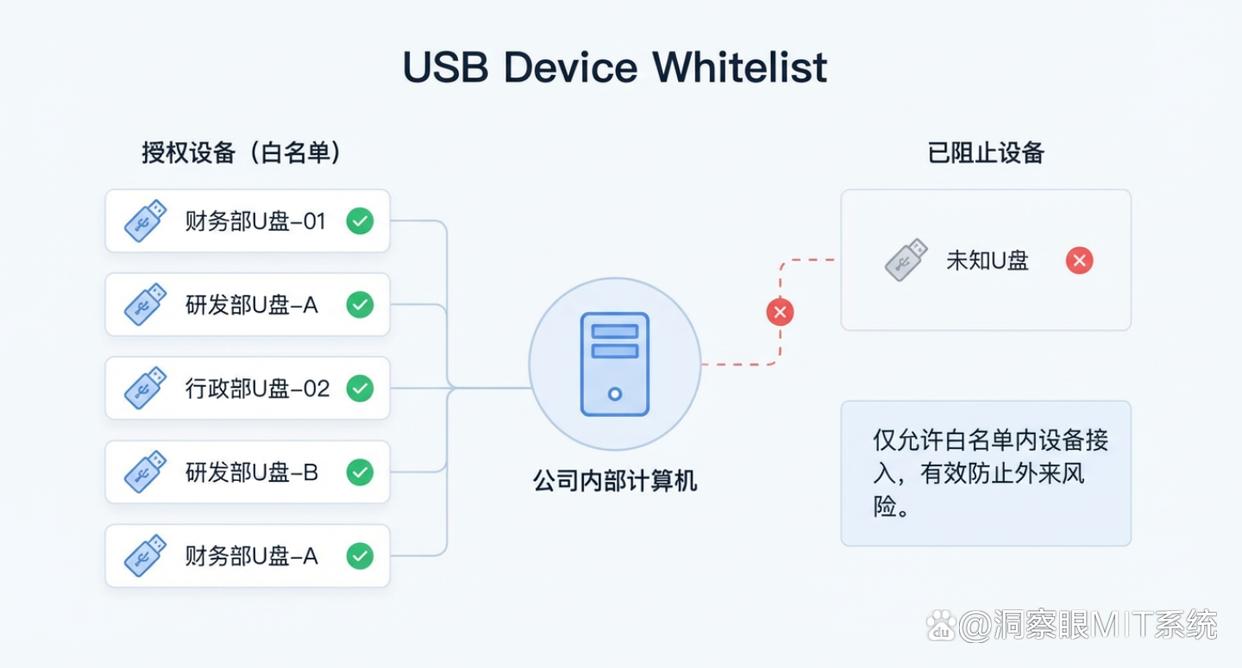
存储介质管控:可针对 U 盘、移动硬盘等 USB 设备设置访问权限,当出现批量复制到外接设备的异常时,可实时阻断并报警。
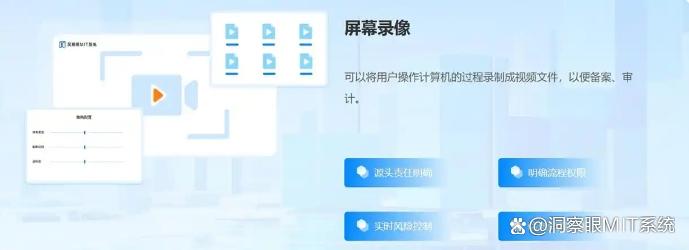
屏幕与行为溯源:结合屏幕录像与敏感内容识别,可对异常复制行为发生时的电脑屏幕进行回放还原,是企业排查数据安全隐患和员工异常操作的强力工具。
适用场景:企业内部办公电脑的文件流向监控、防泄密排查与合规审计。
2. Everything(毫秒级文件搜索神器)
软件定位:Windows 上速度最快的文件名搜索工具。
核心优势:
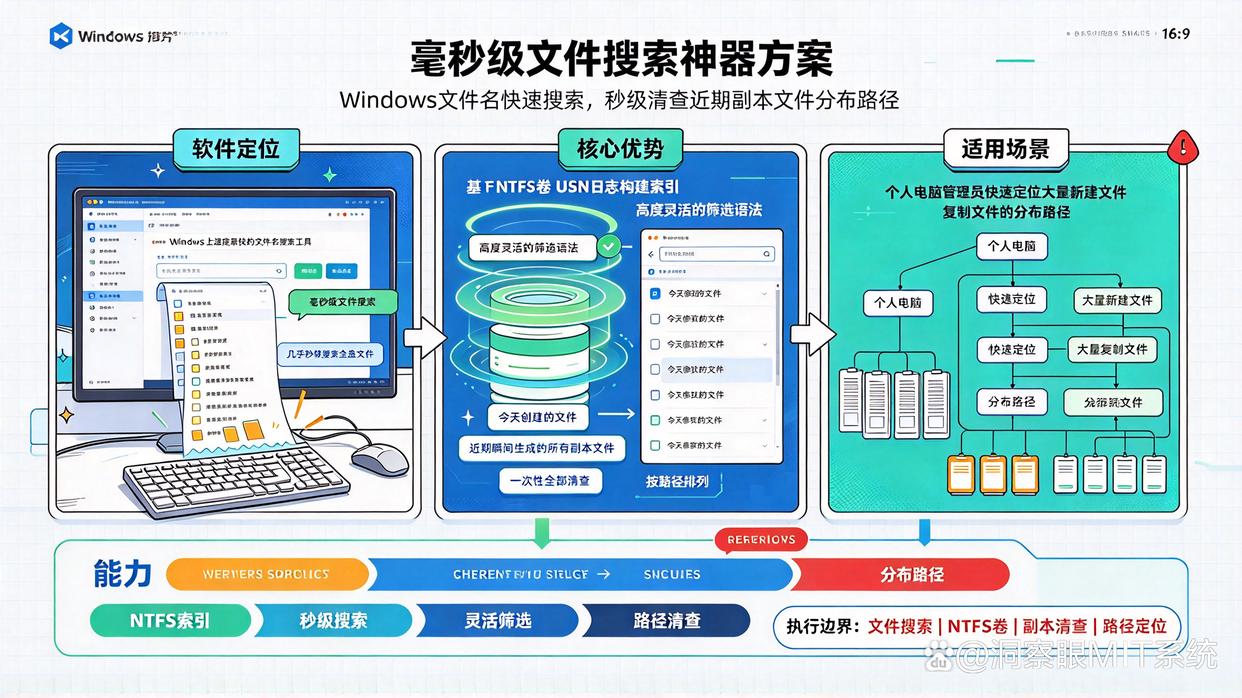
基于 NTFS 卷 USN 日志构建索引,几乎秒级搜索全盘文件。
支持高度灵活的筛选语法。例如在搜索框输入 dm:today(今天修改的文件)或 rc:today(今天创建的文件),即可将近期瞬间生成的所有副本文件一次性全部清查出来,并按路径排列。
适用场景:个人电脑快速定位大量新建/复制文件的分布路径。
3. Process Monitor / Procmon(微软官方系统行为捕获工具)
软件定位:Sysinternals 出品的 Windows 高级系统监控工具。
核心优势:
能实时捕捉系统中的所有文件系统(File System)、注册表和进程/线程活动。
开启后,通过设置过滤器(如 Event Class is File System),可以精准监控是哪一个 .exe 进程在对硬盘进行批量 CreateFile 或 WriteFile 操作,让隐蔽的复制脚本无所遁形。
适用场景:技术人员排查不明软件、后台木马或异常脚本的复制行为。
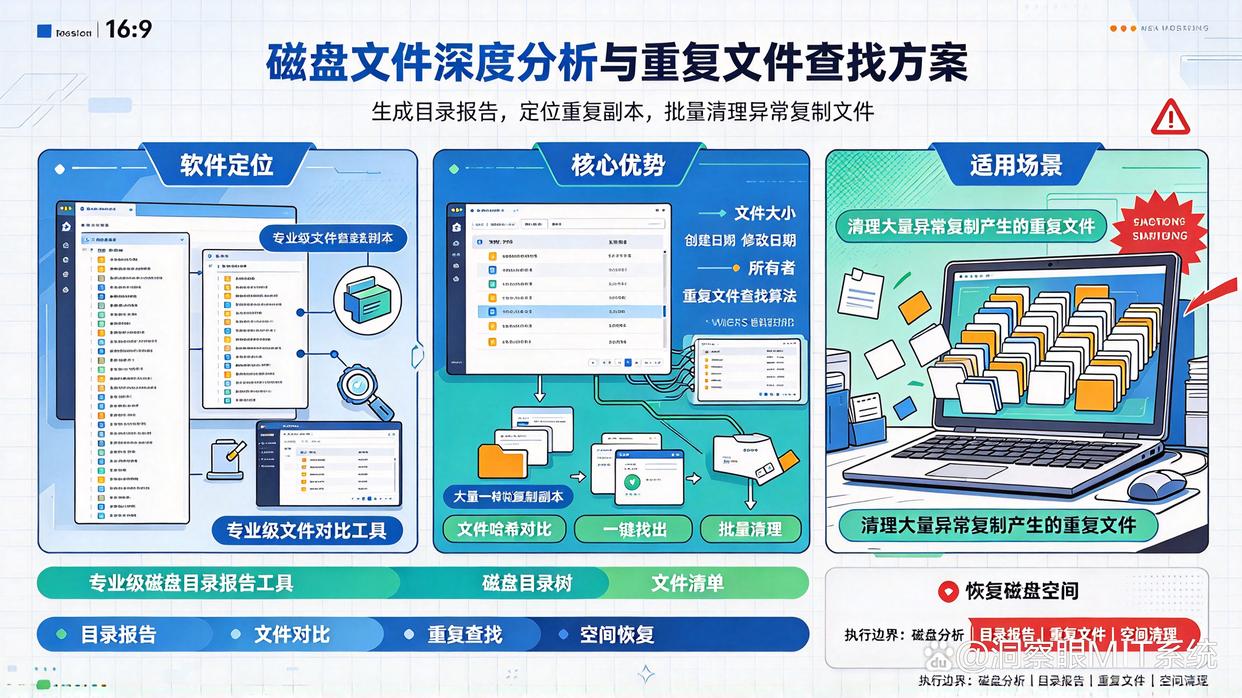
4. Directory Report(磁盘文件深度分析与重复文件查找)
软件定位:专业级磁盘目录报告与文件对比工具。
核心优势:
能够快速生成磁盘目录树的文件清单,详细列出文件大小、创建日期、修改日期和所有者。
内置强大的“重复文件查找(Duplicate Finder)”算法(基于文件 CRC32/MD5 哈希对比),如果电脑中生成了大量一模一样的复制副本,该软件能一键找出并支持批量清理。
适用场景:清理大量异常复制产生的重复文件,恢复磁盘空间。
5. Total Commander(全能双窗口文件管理器)
软件定位:老牌经典的高级文件管理软件。
核心优势:
采用双栏交互界面,支持强大的“高级文件搜索”功能(按创建时间段、文件内容、大小范围筛选)。
具备“目录同步(Synchronize Dirs)”和比较功能,如果怀疑某个文件夹被恶意批量复制或同步到了其他盘符,可以用它快速对比两个目录的异同点,掌控文件变动。
适用场景:日常高效管理文件、比对两处目录差异及批量重命名/清理。
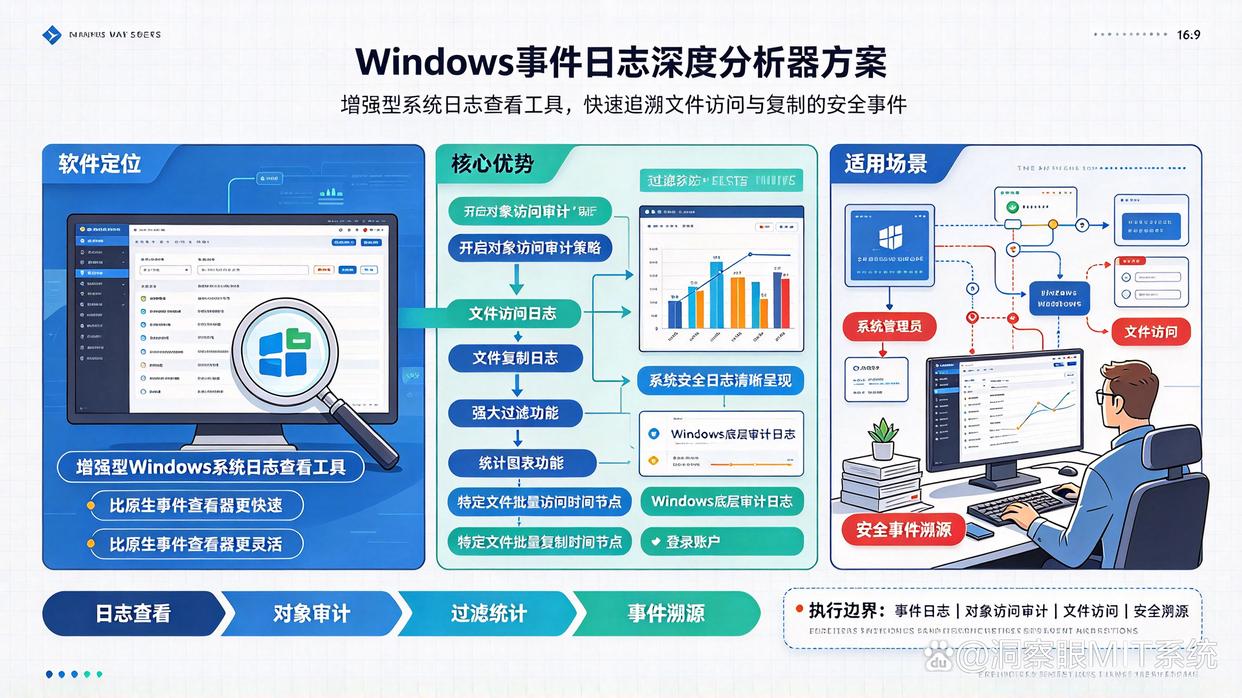
6. Event Log Explorer(Windows 事件日志深度分析器)
软件定位:增强型 Windows 系统日志查看工具。
核心优势:
比 Windows 原生“事件查看器”更快速、灵活。在开启系统“对象访问审计”策略的前提下,它能清晰呈现所有文件访问与复制的系统安全日志。
提供强大的过滤、统计图表功能,能帮你从海量系统日志中快速过滤出特定文件被批量访问或复制的时间节点与登录账户。
适用场景:系统管理员通过 Windows 底层审计日志进行安全事件溯源。
三、 总结建议
如果是个人电脑:建议先用 Everything 按创建时间筛选出异常文件,再用 Procmon 抓出幕后运行的异常进程并予以终止。
如果是企业办公网络:建议部署 洞察眼MIT系统 等终端安全审计平台,通过事前权限管控、事中实时阻断 与事后日志/屏幕溯源,从源头上杜绝敏感数据被大量非法复制与外泄的风险。
2、需要追溯文件操作,选型时要看哪些记录能力?推荐六个文件管理软
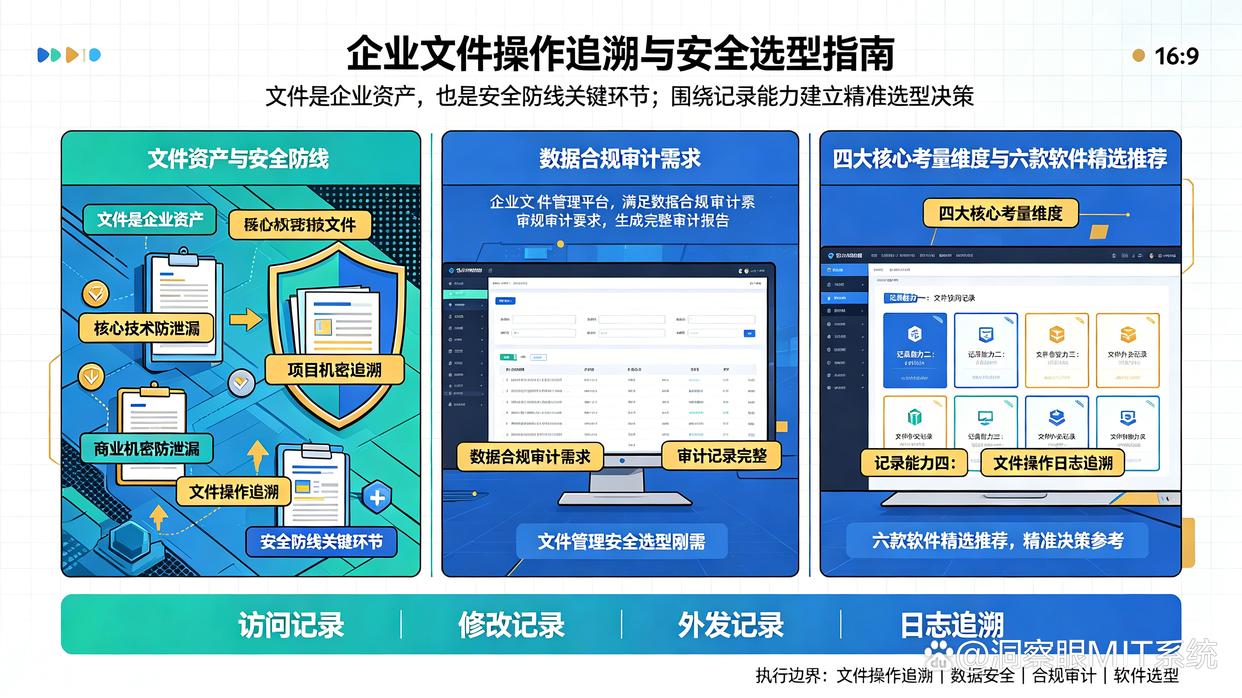
在企业日常运营与数据安全管理中,文件不仅是资产,更是安全防线上的关键环节。无论是为了防止核心技术与商业机密泄漏,还是为了满足数据合规(如GDPR、等保2.0等)审计需求,“文件操作追溯”都已成为企业文件管理与安全选型中的刚需。
面对市场上琳琅满目的文件管理与安全审计软件,企业在选型时究竟该关注哪些关键的“记录能力”?本文将为你梳理四大核心考量维度,并精选推荐 6 款各具特色的软件(,助你做出最精准的决策。
一、 文件操作追溯选型,核心看这 4 项记录能力
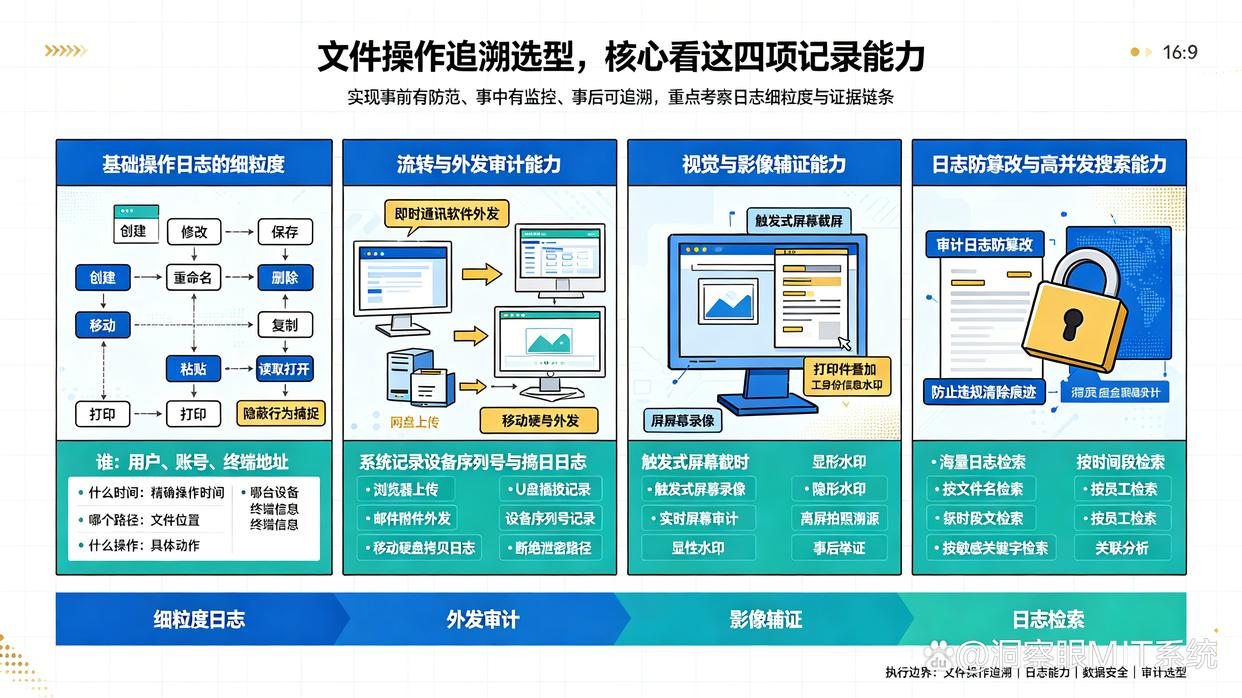
想要实现“事前有防范、事中有监控、事后可追溯”,选型时不能只看“有没有日志”,而要深入考察日志的细粒度与证据链条:
基础操作日志的“细粒度”
生命周期覆盖:不仅要记录文件的创建、修改、保存、重命名、删除、移动,还要精准捕捉复制、粘贴、读取(打开)、打印、重命名等隐蔽行为。
关键元信息:每条记录必须包含“谁(用户/账号/MAC地址/IP)、在什么时间、在哪台设备/终端、对哪个路径下的文件、做了什么具体操作”。
流转与外发审计能力(断绝泄密路径)
外发渠道捕捉:是否能记录通过 IM 软件(微信、钉钉等)、浏览器上传、邮件附件、网盘上传等方式发出去的文件。
移动存储管理:对 U 盘、移动硬盘的插拔、文件拷贝行为是否有详细的设备序列号与拷贝日志记录。
视觉与影像辅证能力(事后举证)
屏幕快照与录像:单纯的文本日志有时难以直观还原现场。软件是否具备高危操作触发时的“触发式屏幕截屏/录像”或实时屏幕审计能力?
水印追溯:是否支持在屏幕或打印件上叠加包含员工身份信息的隐形/显性水印,实现离屏拍照或纸质文件泄漏后的快速溯源?
日志防篡改与高并发搜索能力
防篡改机制:审计日志本身是否具备极高的安全性,防止管理员或终端用户违规清除痕迹。
追溯检索效率:发生安全事件后,系统能否在海量日志中按文件名、时间段、员工、敏感关键字进行秒级检索与关联分析。
二、 6 款支持文件追溯的企业级软件推荐
基于上述选型标准,以下为你精选 6 款在文件管理、日志追溯及数据安全领域表现优异的软件系统:
1. 洞察眼MIT系统(数据防泄密与终端审计)
定位:企业级数据防泄密(DLP)与终端安全综合管理系统。
追溯与审计亮点:
全路径文件监控:能够精细化监控终端电脑本地、局域网共享及移动存储设备上的所有文件操作(新建、修改、删除、复制、重命名等)。
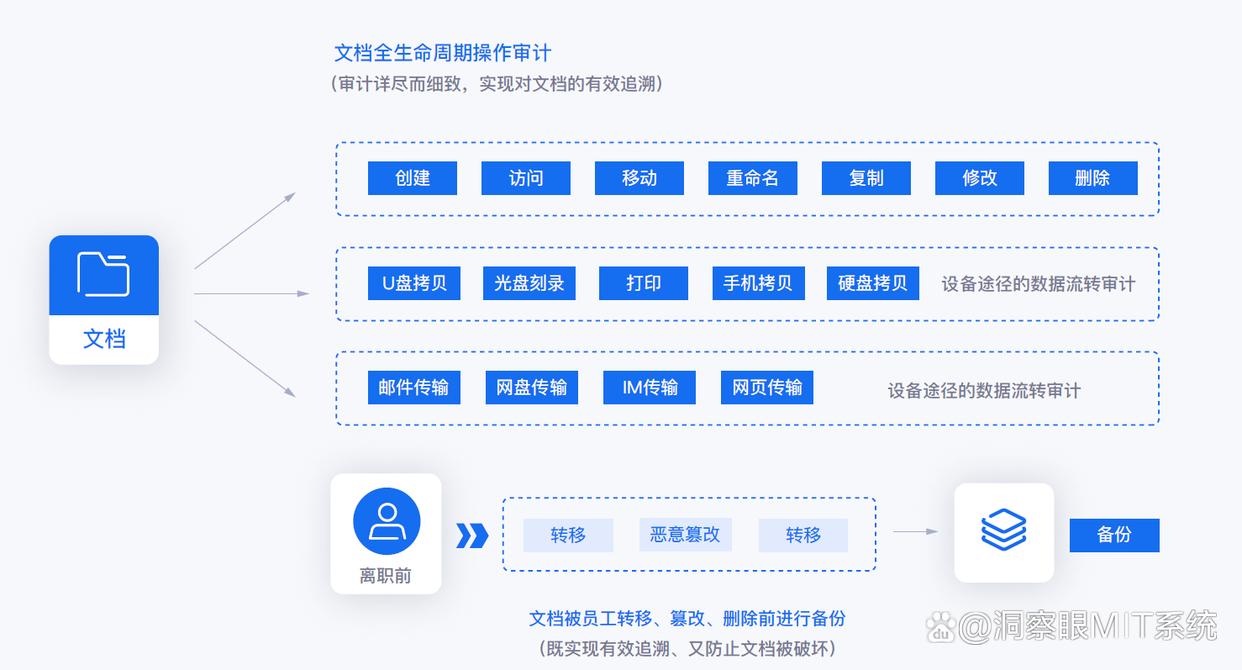
深度外发追溯:实时记录并追踪通过聊天工具、邮件、网页上传等渠道的文件外发行为,配合文件外发自动备份功能,确保数据可查可还原。
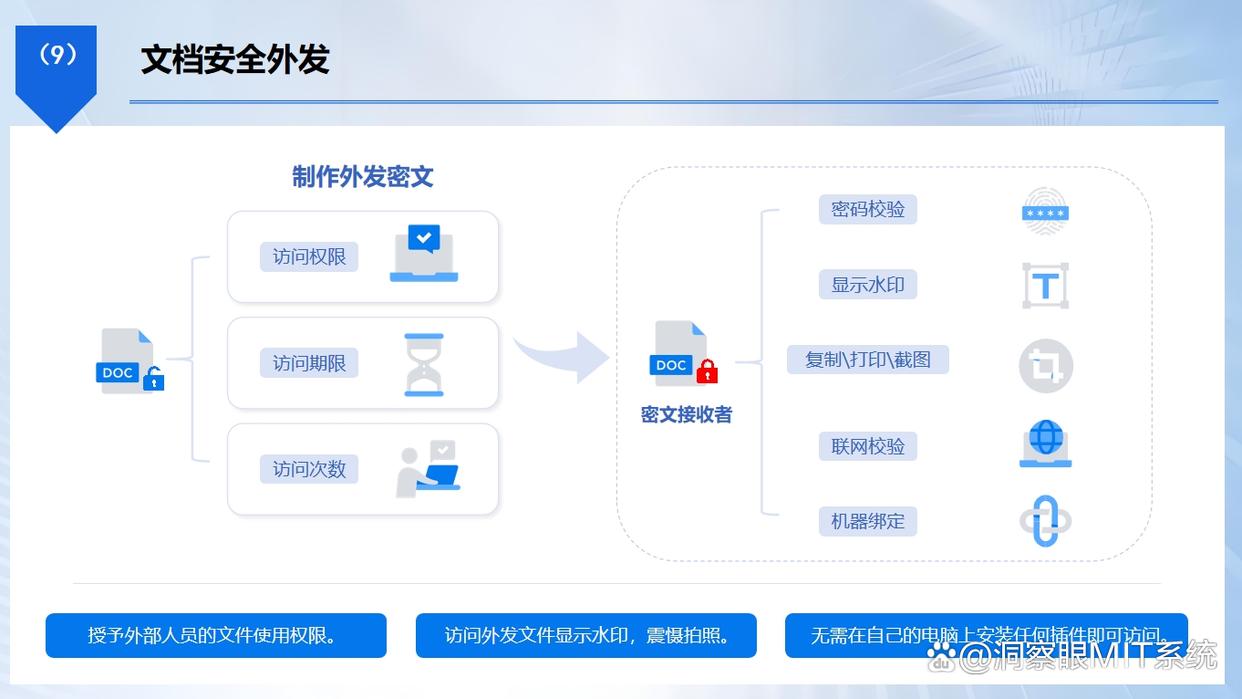
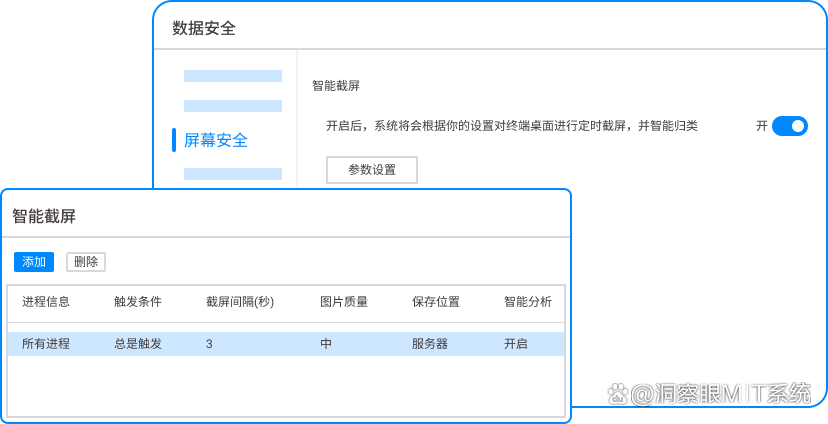
视觉链路闭环:支持屏幕活动记录与触发式截屏,当发生违规文件操作时自动留存屏幕图像;结合屏幕水印与打印快照功能,形成了极强的泄密溯源证据链。
适用场景:对数据安全、防泄漏及员工电脑终端操作追溯有高度刚需的中大型企业或研发型企业。
2. M-Files(元数据驱动的文档管理)
定位:基于元数据(Metadata)驱动的企业内容管理(ECM)平台。
追溯与审计亮点:
打破传统文件夹束缚:不以物理路径存储文件,而是通过元数据组织文件,从源头上减少了误操作或恶意深层隐藏文件的风险。
强版本控制:每次修改都会自动生成完整的版本历史,支持随时对比版本差异、一键回滚历史状态,并精准记录修改人与修改时间。
全生命周期日志:自动追踪文档从创建、审核、签署到归档/销毁的完整合规日志。
适用场景:注重知识管理、文档版本追溯及合规流程设计的企业。
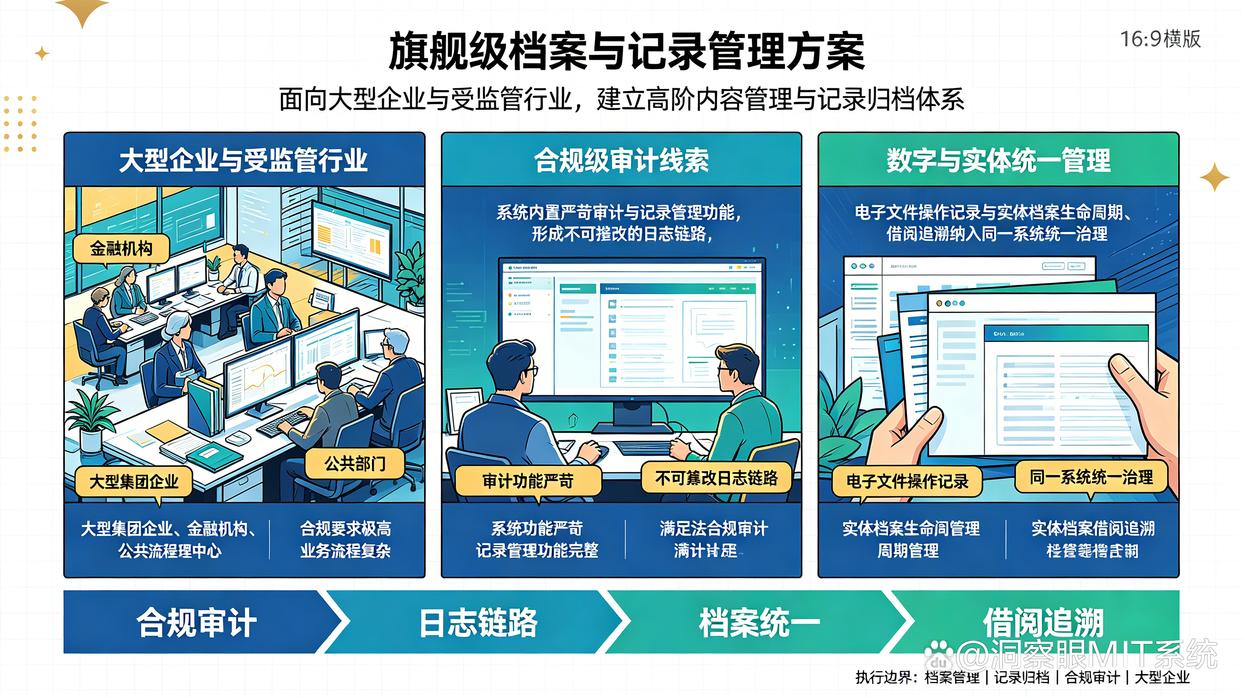
3. OpenText Content Suite(旗舰级档案与记录管理)
定位:面向大型企业与受监管行业的高阶内容管理与记录归档系统。
追溯与审计亮点:
合规级审计线索:内置极其严苛的审计与记录管理功能,提供不可篡改的日志链路,全面满足金融、医疗等领域的法定合规审计。
数字与实体统一:除了电子文件的操作记录,还能将实体档案的生命周期与借阅追溯纳入同一系统统一治理。
适用场景:合规要求极高、业务流程复杂的大型集团企业、金融机构或公共部门。
4. DocuWare(流程自动化与数字归档)
定位:以工作流自动化为核心的文档管理与数字归档软件。
追溯与审计亮点:
结合审批流的操作追溯:将文件操作记录与业务审批工作流强绑定,清晰展示“谁在哪个审批节点调阅/修改了哪份凭证或合同”。
结构化索引与追溯:通过自动索引技术,记录文件入库后的所有访问与变更行为,极大简化了财务与 HR 部门的审计盘点工作。
适用场景:财务、人力资源等急需实现纸质文件数字化、流程自动化及操作留痕的部门。
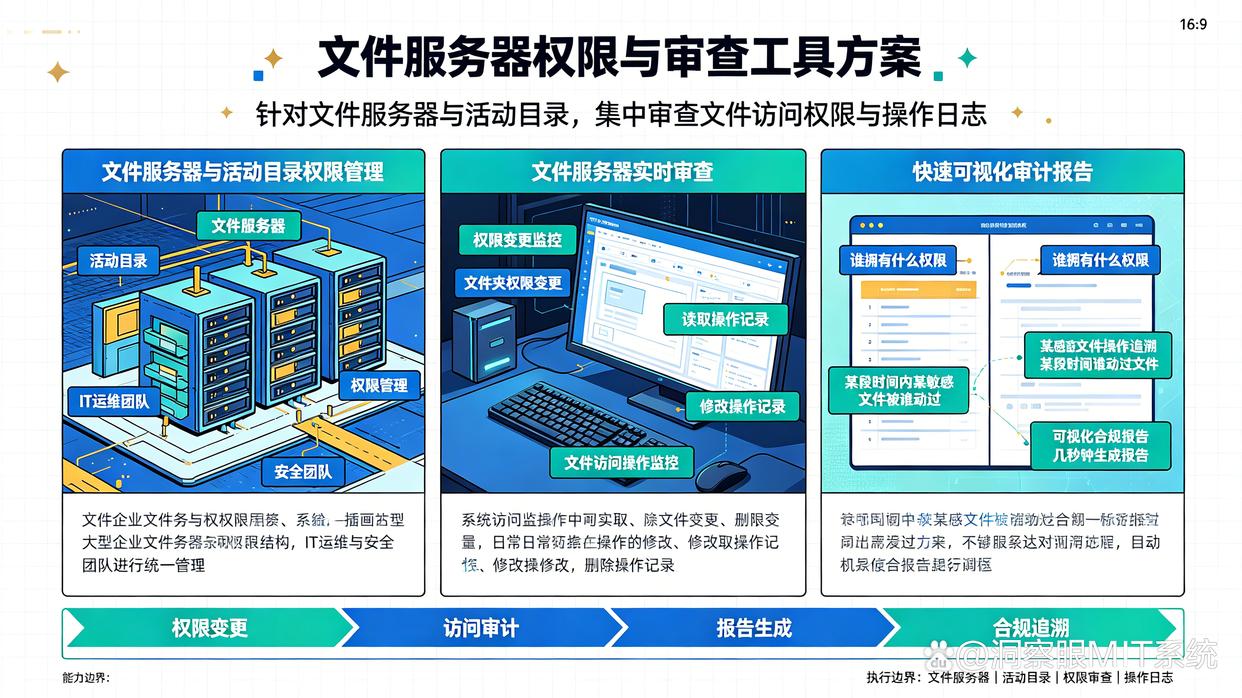
5. SolarWinds Access Rights Manager (ARM)
定位:专门针对文件服务器(File Server)与 Active Directory 的权限与审查工具。
追溯与审计亮点:
文件服务器审查:实时监控 Windows/Linux 文件服务器中的文件和文件夹权限变更及日常访问操作(读取、修改、删除)。
快速可视化审计报告:能够在几秒钟内生成“谁拥有什么权限”以及“某段时间内某敏感文件被谁动过”的可视化合规报告,专为 IT 运维与安全团队设计。
适用场景:拥有大型 Windows 文件服务器、需要集中审查文件访问权限与操作日志的 IT 运维团队。
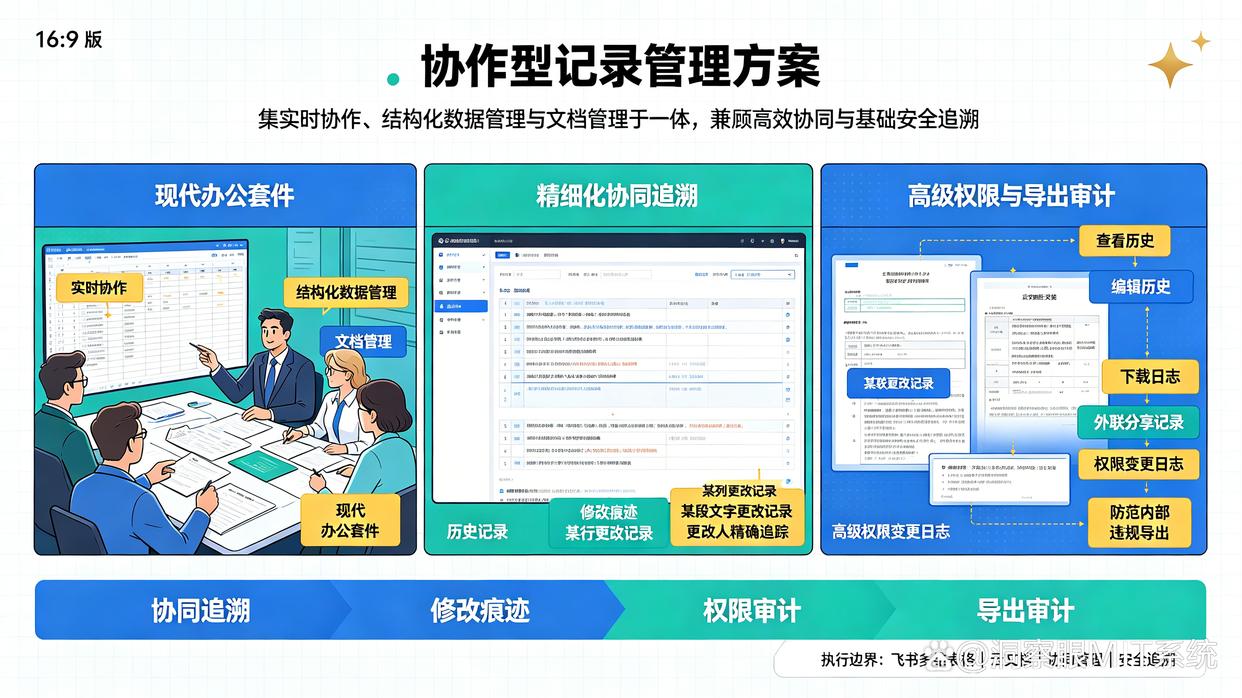
6. 飞书多维表格 / 云文档(协作型记录管理)
定位:集实时协作、结构化数据管理与文档管理于一体的现代办公套件。
追溯与审计亮点:
精细化协同追溯:在云端协同场景下,提供极度透明的“历史记录”与“修改痕迹”功能,精确到某行、某列甚至某段文字的更改人。
高级权限与导出审计:管理员可以清晰查看云文档的查看/编辑历史、下载日志、外联分享记录以及高级权限变更日志,有效防范内部违规导出。
适用场景:追求高效跨部门协作、敏捷办公,同时需要对协同文档保持基础安全追溯能力的创新型团队。
三、 总结与选型建议
企业在进行最终选型时,建议根据风险侧重点进行匹配:
如果你的核心诉求是防泄漏、防恶意带走资料、终端安全监管与事件溯源,首选像 洞察眼MIT系统 这样兼具全路径日志、外发管控和屏幕/水印证据链的专业 DLP 终端安全系统;
如果侧重于文档版本流转、知识管理与业务合规,M-Files 或 DocuWare 会是更合适的ECM解决方案;
如果着眼于传统文件服务器的 IT 权限与访问日志审查,SolarWinds ARM 等专业服务器审查工具能大幅减轻运维压力。