文章摘要:不知道各位老板有没有遇见过这种情况:办公室内网突然卡顿,业务系统半天打不开,IT 查半天找不到原因;还有人在内网偷偷传机密文件,等发现的时候,资料已经流出去了。

不知道各位老板有没有遇见过这种情况:办公室内网突然卡顿,业务系统半天打不开,IT 查半天找不到原因;还有人在内网偷偷传机密文件,等发现的时候,资料已经流出去了。局域网就像公司内部的大马路,车流、行人杂乱,没人盯着很容易出乱子。
今天整理 6 套局域网监控方案,帮大家把内网状态看得明明白白。
方案一:洞察眼 MIT 系统(终端一体化内网监控)
它不是单纯抓网络数据包,是内网终端 + 行为一把抓的综合方案,功能拆开讲清楚:
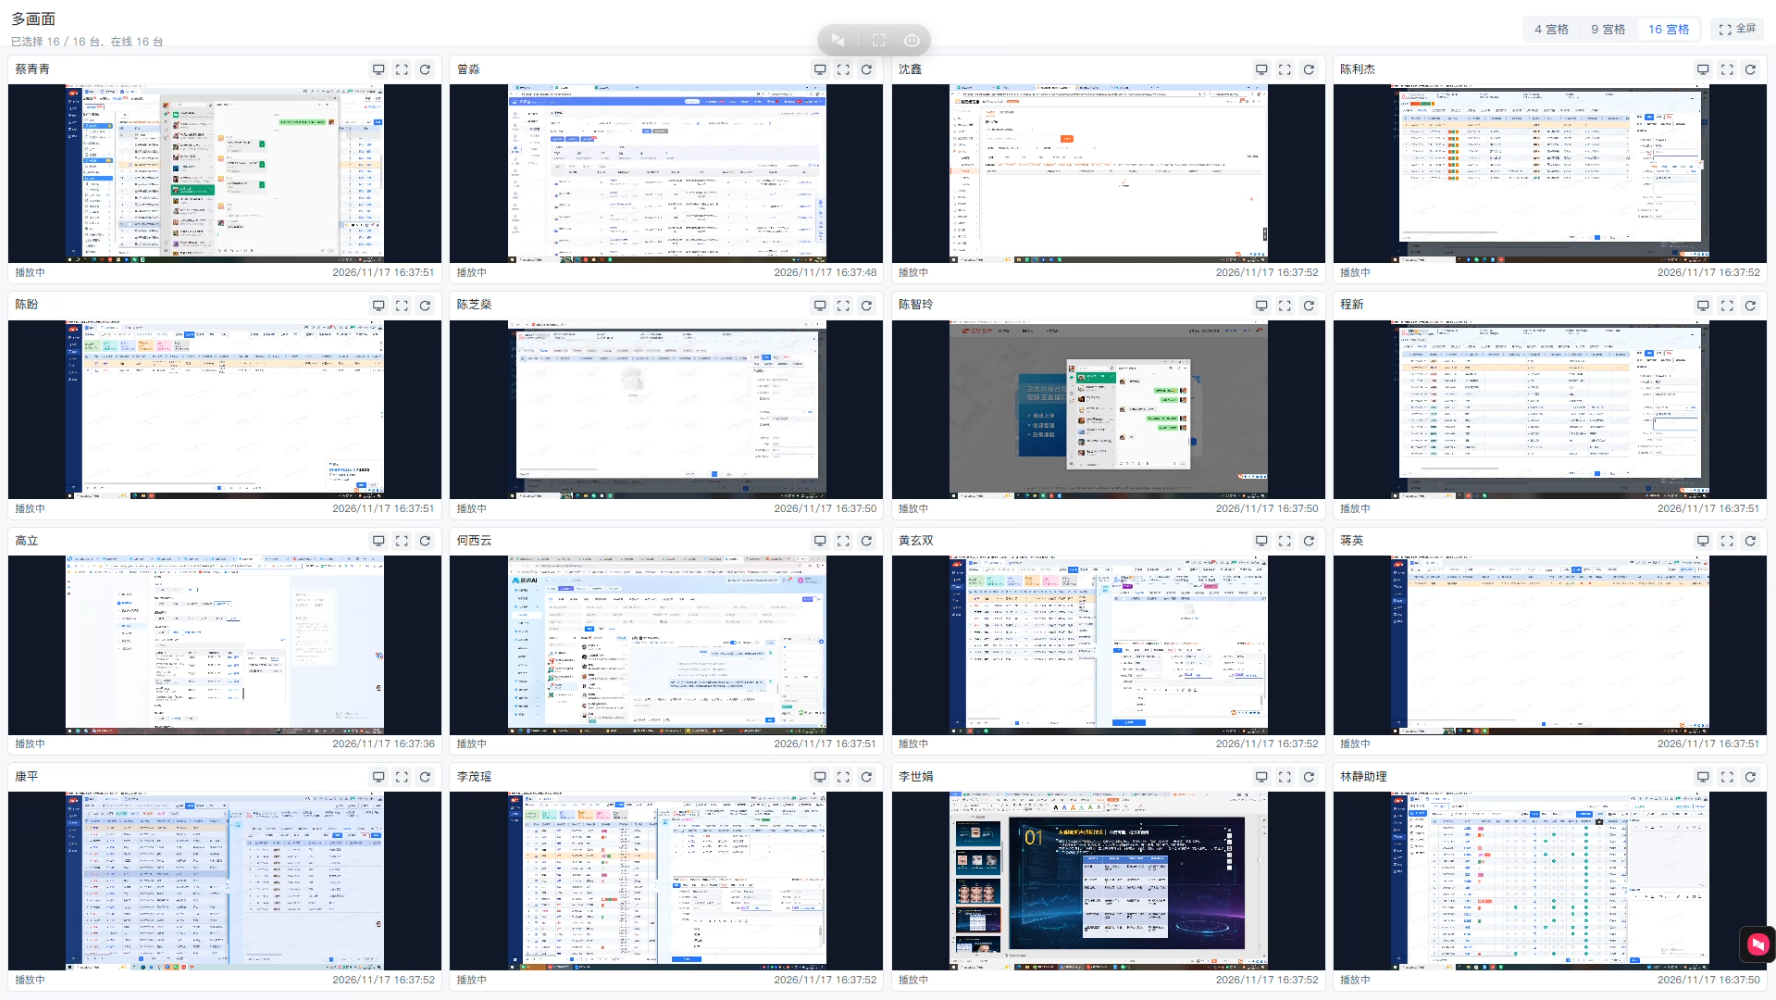
内网多屏实时监控 后台支持多画面同时查看局域网里所有电脑屏幕,就像监控大屏。比如研发在内网共享图纸、销售拷贝客户资料,管理员一眼就能看到实时操作,不用挨个工位跑。
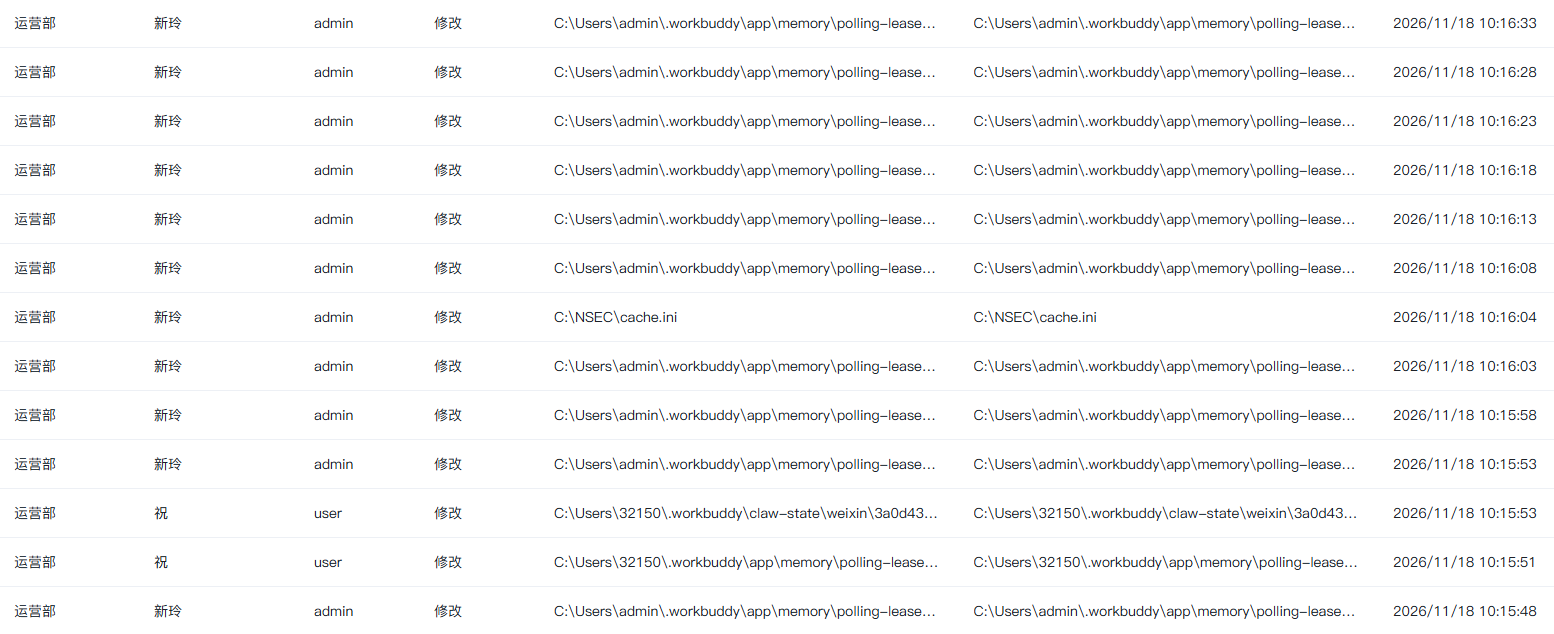
内网文件传输审计 内网共享盘、局域网互传文件全部留痕,谁访问了服务器图纸、什么时候复制、传给哪台内网电脑,日志完整保存,出现泄密可以顺着记录溯源。
内网设备准入管控 陌生电脑、私人设备想接入局域网,直接拦截,只有登记过的公司终端才能连上内网,防止外来设备带病毒、偷资料。
内网敏感行为告警 内网大量拷贝文件、深夜登录服务器、频繁访问内网涉密文件夹,系统自动发告警,不等出事就能提前干预。
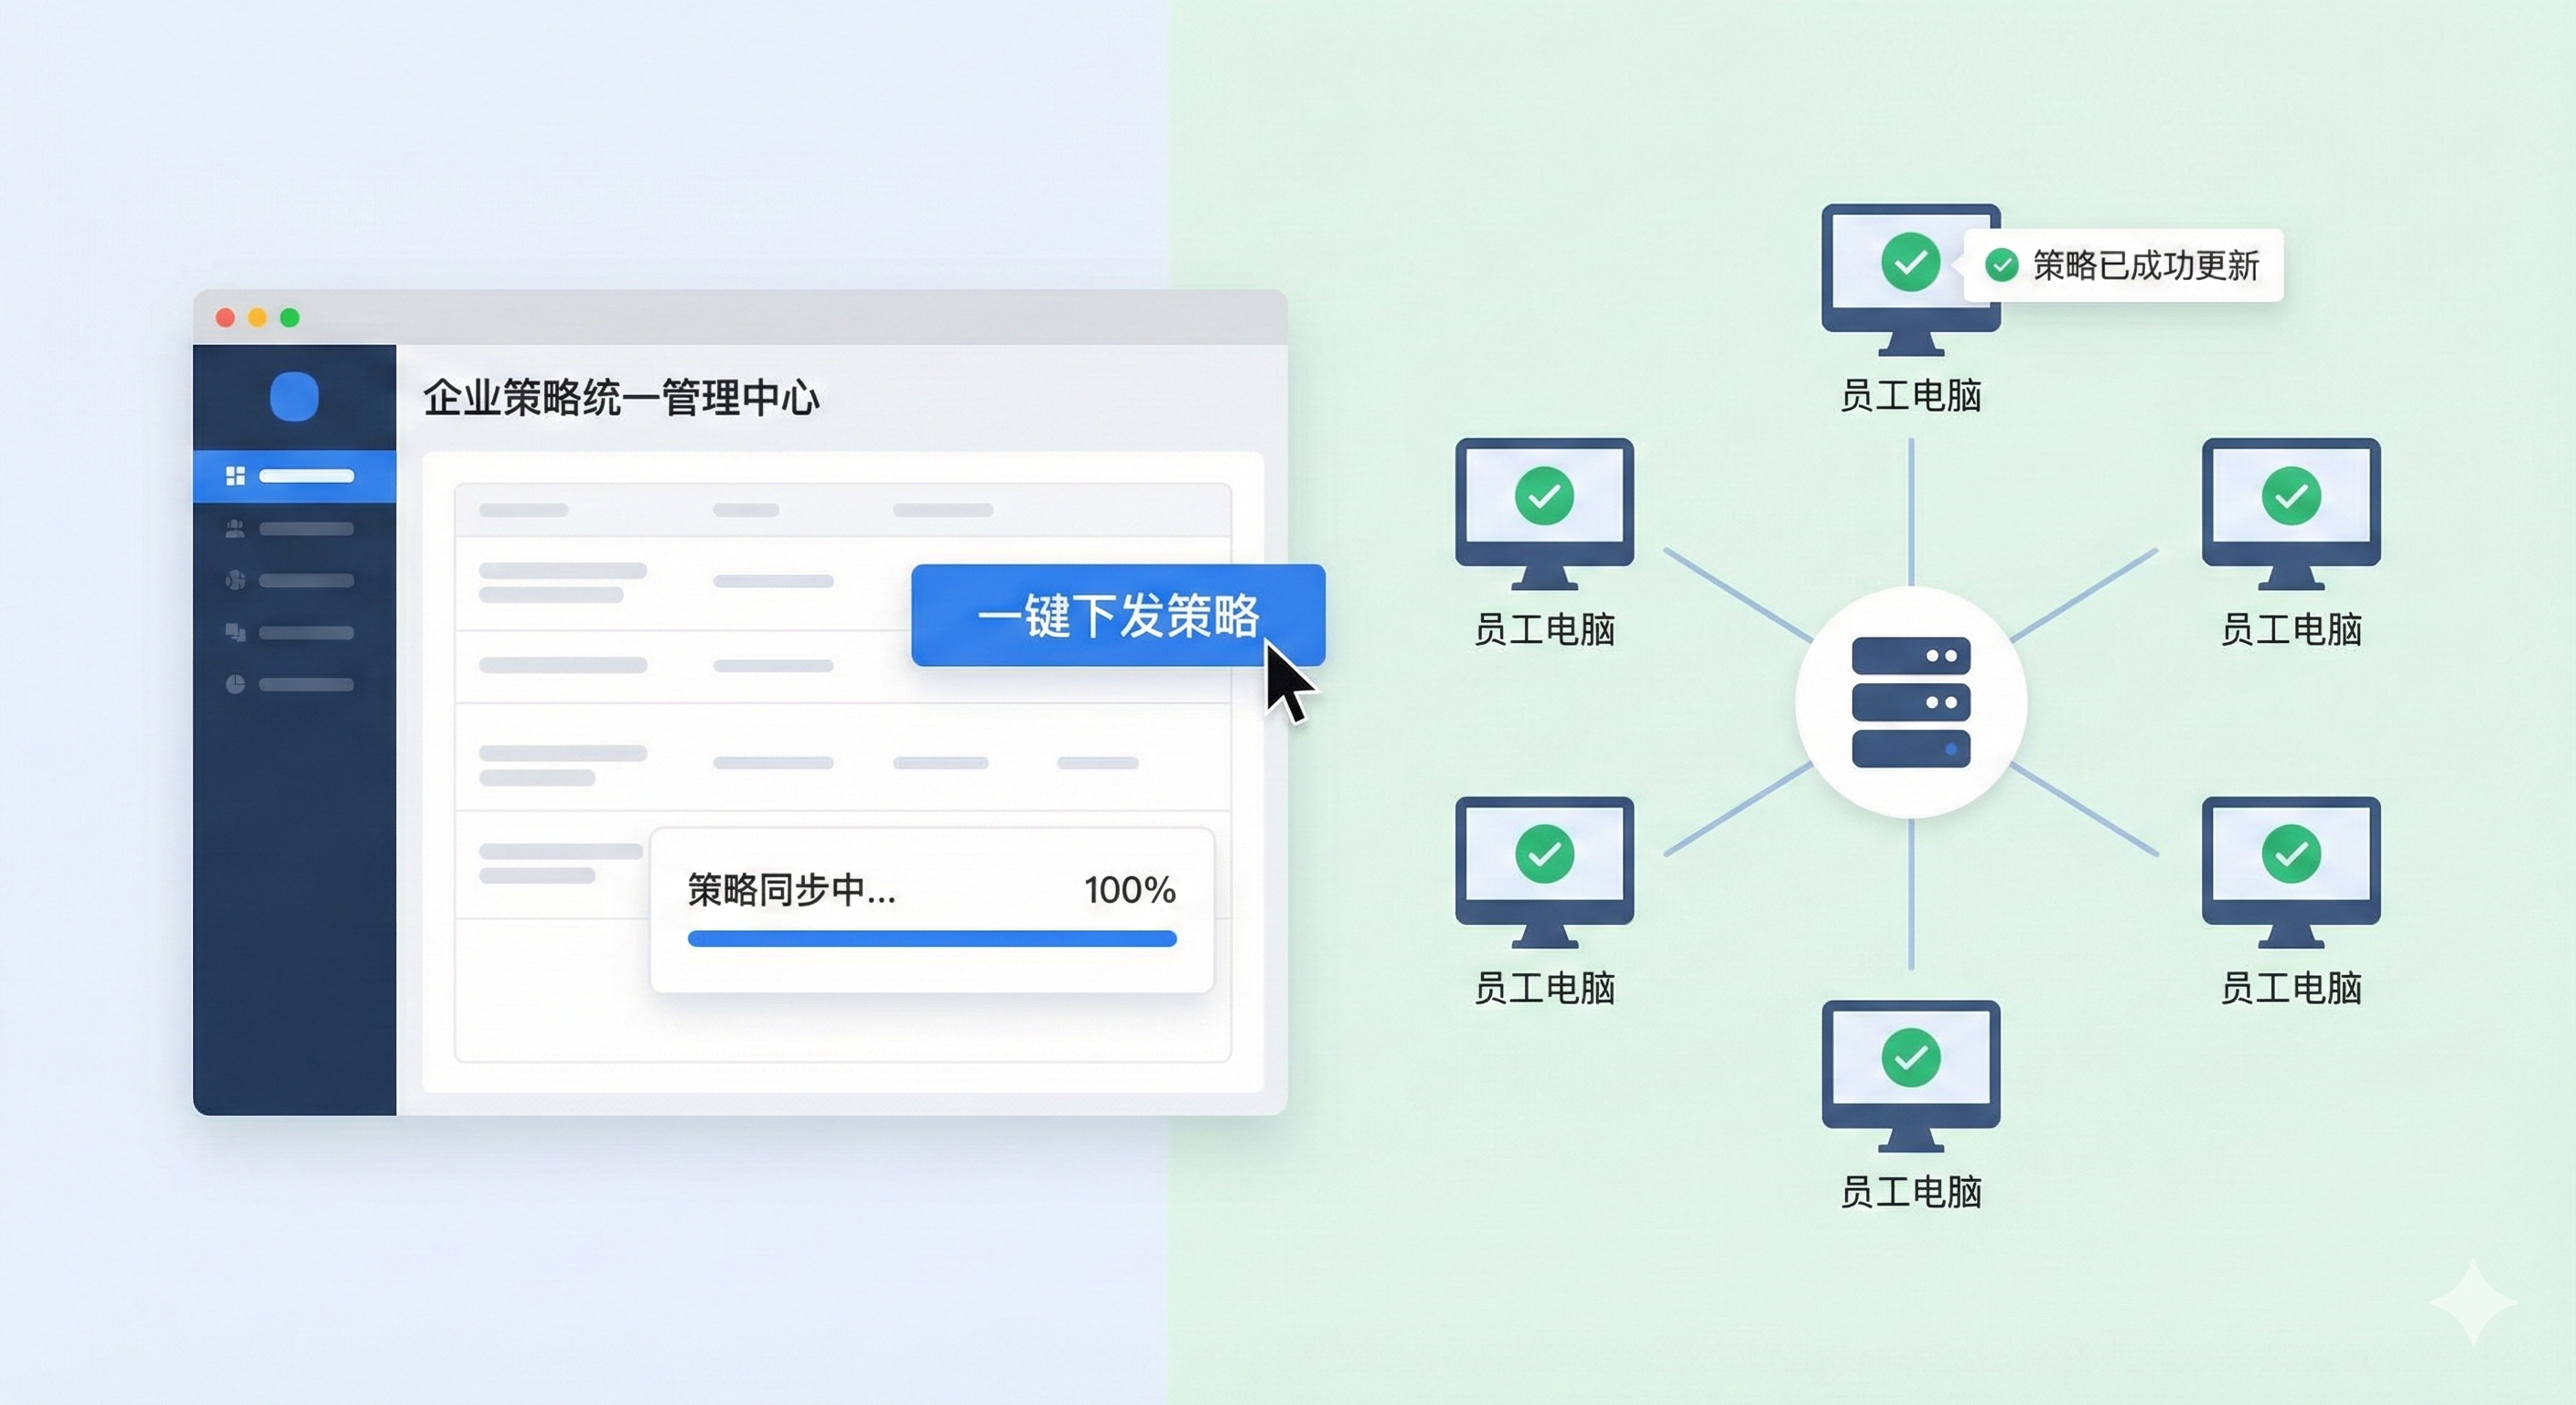
内网策略批量下发 在内网一键给所有电脑设置网页黑名单、U 盘权限,不用一台一台电脑单独配置,几十上百台终端统一管控。
方案二:交换机端口镜像流量监控
这个方案是在交换机上做端口镜像,相当于给内网装一面镜子,把全网流量复制一份用来分析。可以抓数据包、看内网谁在大量下载、识别异常访问,适合专门排查网络卡顿、攻击排查。短板是只能看网络流量,看不到电脑本地操作,员工在本地拷贝文件、截图,它监测不到,适合网络运维排查,做防泄密不够用。
方案三:网关防火墙审计监控
在公司出口防火墙部署审计,管控内网访问外网的流量,记录网址、带宽,拦截高危网站。优点是不用在员工电脑装客户端,部署简单。短板是只管进出外网的数据,内网电脑之间互相传文件、访问共享服务器,它看不到,内网横向泄密管不住,适合基础上网管控。
方案四:网段隔离 + 访问控制监控
把局域网切成多个独立网段,财务、研发、行政分开,设置访问权限,研发网段不能随便访问财务服务器。一旦一个网段中毒,不会快速扩散到全公司。适合有核心涉密区域的企业,缺点是只能管网络访问权限,看不到员工电脑上具体操作,没法审计文件拷贝、屏幕画面。
方案五:日志审计平台监控
专门收集交换机、服务器、电脑的系统日志,相当于内网的黑匣子,记录登录、访问服务器、修改配置的操作。出问题之后翻日志追溯,适合有等保需求、需要合规留痕的企业。短板是没有实时画面,只能事后查记录,没法实时发现员工违规操作,单独用没法预防泄密。
方案六:Windows 域组策略审计监控
企业电脑加入域之后,用组策略统一管控内网终端,开启登录、文件访问审计,限制乱装软件、禁用 U 盘。适合 Windows 为主的内网环境,不用额外买软件。但是上手门槛高,运维工作量大,没有直观屏幕查看,异常行为也不会自动告警,适合有专职 IT 的传统企业。
Q:员工在内网电脑之间互传文件,系统能记录吗?
A:可以,内网共享、局域网互传文件的操作、文件名、操作人全部留痕。
Q:内网监控的日志,员工可以自己删除吗?
A:普通员工没有后台删除权限,只有管理员账号可以管理日志,记录可追溯。
局域网管控,不只是修网络,更是堵住内网里悄悄传资料的风险。你们公司内网最头疼的是网络卡顿,还是内网文件互传泄密?评论区聊聊!

 洞察眼MIT系统


 冀公网安备13019902001038号